Base de connaissances
1 000 FAQ, 500 tutoriels et vidéos explicatives. Ici, il n'y a que des solutions !
Ce guide explique comment désinstaller un Certificat SSL quel que soit son type, initialement installé depuis le Manager Infomaniak. Si votre certificat est de type payant et que vous souhaitez plutôt résilier l'offre en cours, prenez connaissance de cet autre guide.
Supprimer un certificat SSL
Pour désinstaller un certificat Infomaniak :
- Cliquez ici afin d'accéder à la gestion de votre certificat SSL sur le Manager Infomaniak (besoin d'aide ?).
- Cliquez directement sur le nom attribué au produit concerné:
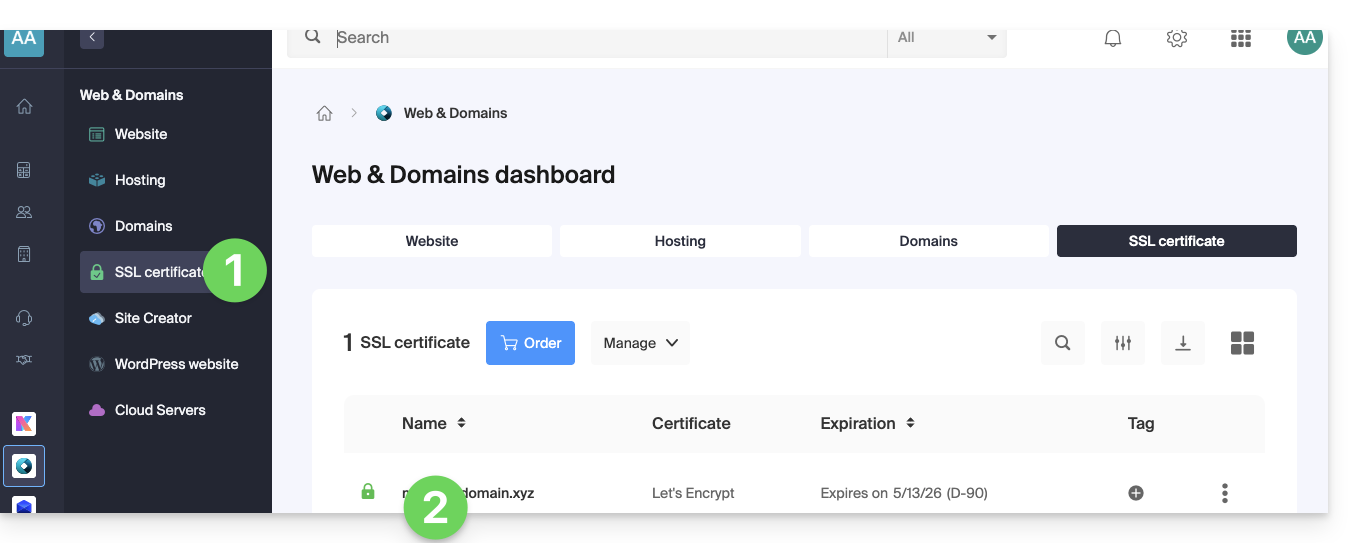
- Cliquez sur le menu d'action ⋮ situé à droite de l'élément concerné.
- Cliquez sur Désinstaller:
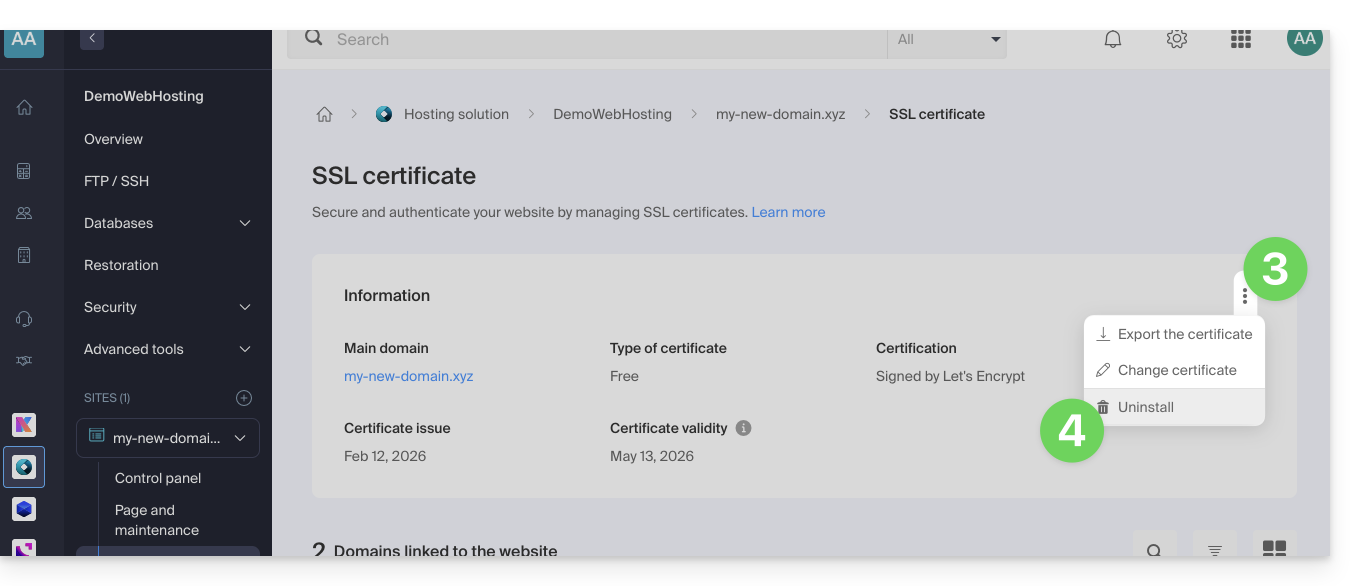
- Confirmez la désinstallation du certificat.
Lien vers cette FAQ: https://faq.infomaniak.com/2250
Cette FAQ a été utile?
Ce guide explique comment télécharger ou exporter un certificat SSL depuis le Manager Infomaniak.
Préambule
- Le téléchargement du certificat produit un fichier au format
.zip. - L'archive contient les fichiers
.keyet.crt(ainsi que_windows.pfx&.protected.keyselon le type de certificat):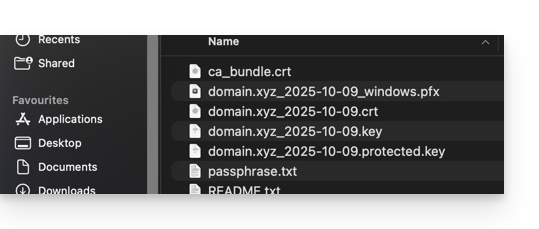
- Il est recommandé de stocker ce certificat et sa clé privée dans un lieu sécurisé, car cette dernière pourrait permettre d'accéder à vos données chiffrées.
Exporter ou télécharger un certificat SSL
Pour accéder à la gestion de vos certificats :
- Cliquez ici afin d'accéder à la gestion de votre produit sur le Manager Infomaniak (besoin d'aide ?):
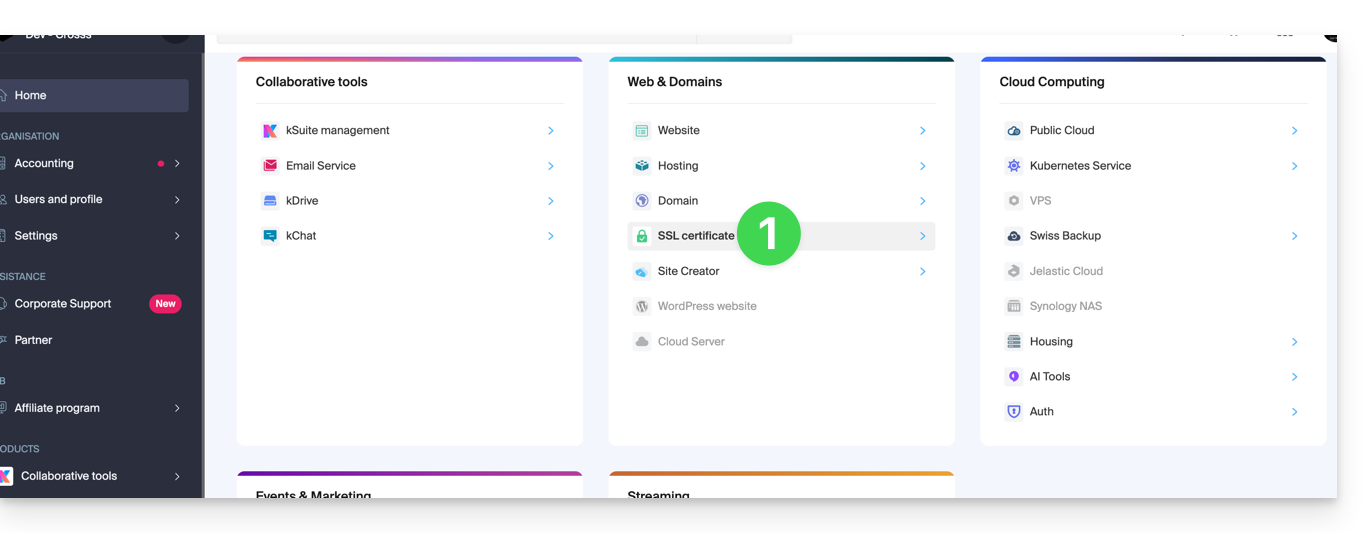
- Filtrez si nécessaire vos types de certificats en cliquant sur l'icône dédiée à cet effet.
- Affichez les différents types de certificats comme Let's Encrypt, Sectigo DV & EV...
- Ajoutez les certificats qui devront être affichés.
- Appliquez les filtres:
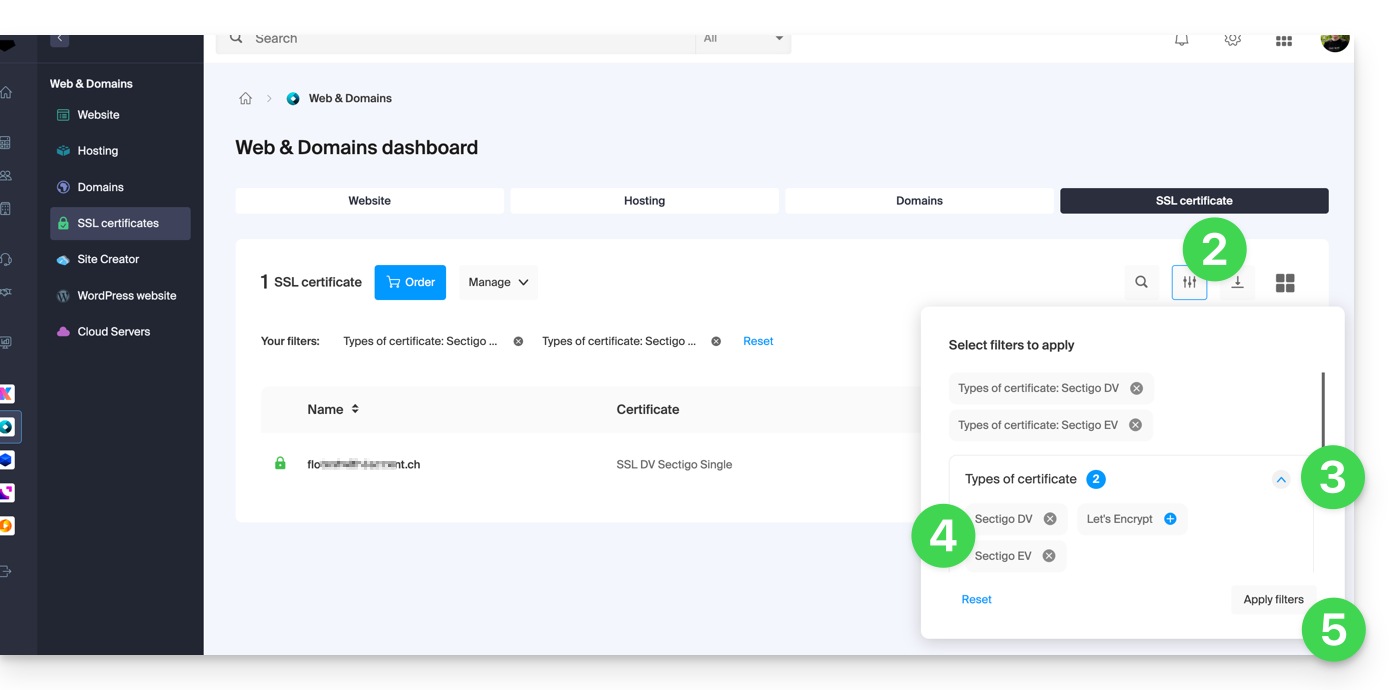
- Le tableau n'affiche plus que les types de certificats que vous avez sélectionné.
Exporter un certificat Let's Encrypt
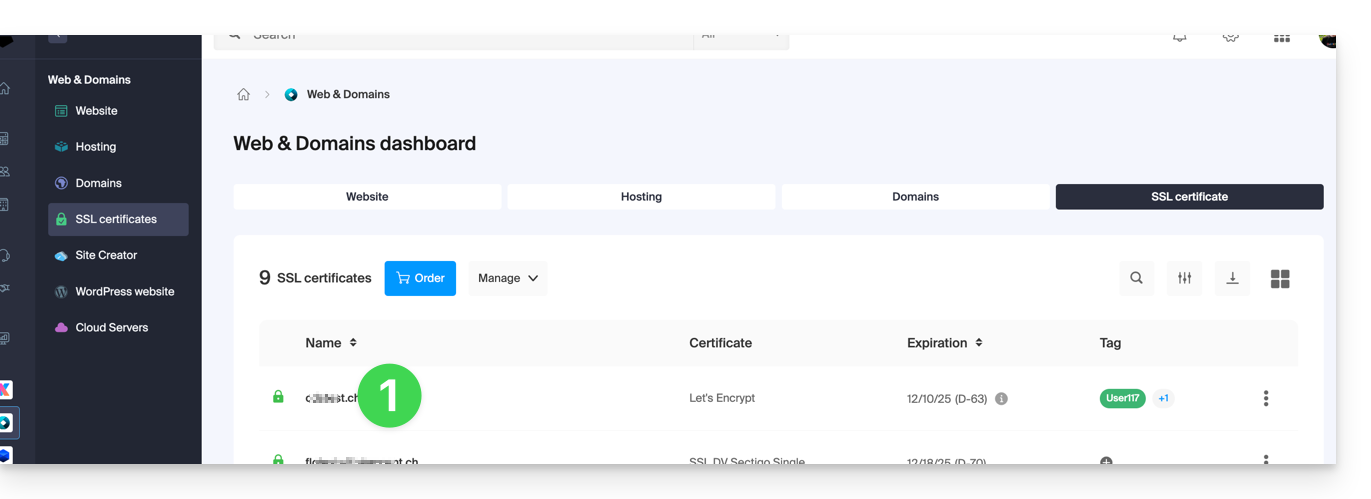
- Cliquez directement sur le nom attribué au certificat Let's Encrypt dans la liste:
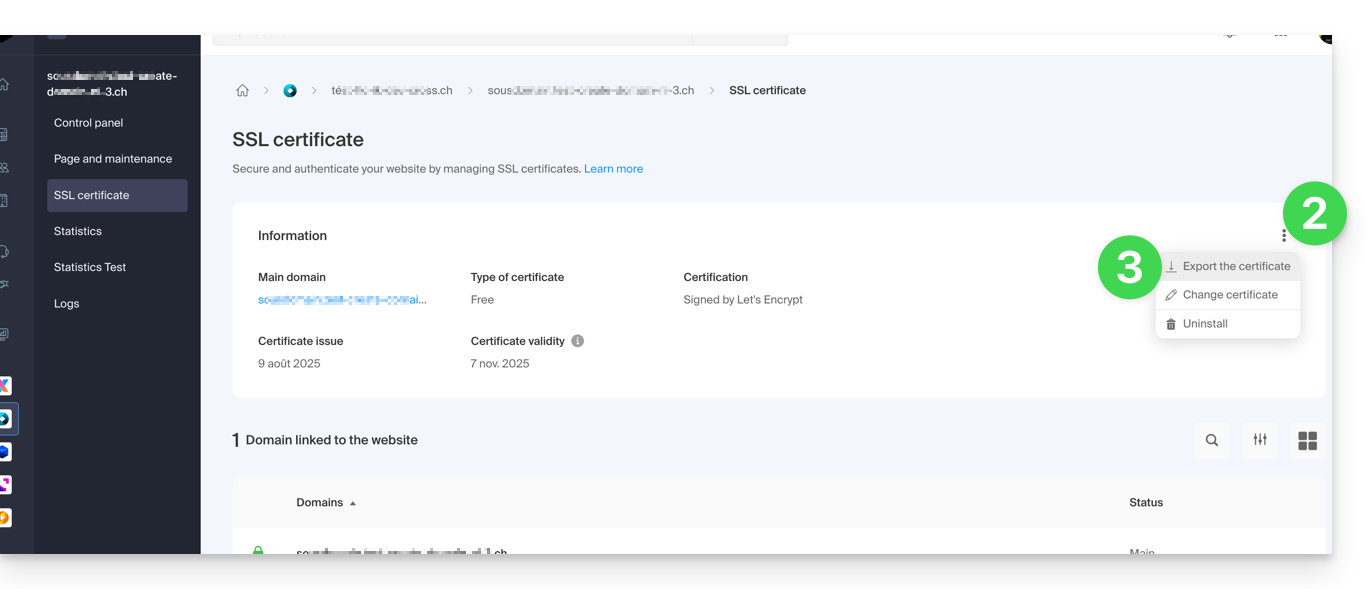
- Cliquez sur le menu d'action ⋮ à droite de l'objet concerné dans le tableau qui s'affiche.
- Choisissez Exporter le certificat et suivez les instructions pour télécharger l'archive sur votre appareil:
Exporter un certificat Sectigo
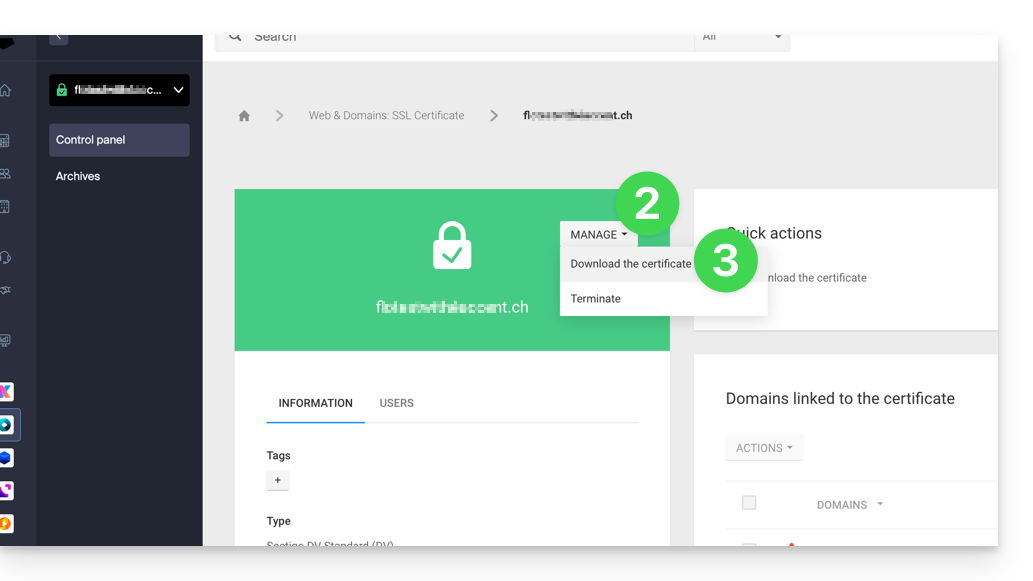
- Cliquez directement sur le nom attribué au certificat dans la liste de certificats.
- Cliquez sur le bouton Gérer.
- Cliquez sur Télécharger le certificat et suivez les instructions pour télécharger l'archive sur votre appareil:
Lien vers cette FAQ: https://faq.infomaniak.com/1034
Cette FAQ a été utile?
Ce guide explique comment…
- … générer une
CSRet clé privée pour faire la demande d'un certificat tiers auprès d'une autorité de certification (CA), - … importer ce certificat pour votre site Infomaniak, grâce au
CRTobtenu auprès de laCA.
Préambule
- Bien qu'Infomaniak propose tous les certificats SSL dont vous pourriez avoir besoin…
- certifs gratuits Let's Encrypt pour les sites personnels (uniquement possible avec les sites hébergés chez Infomaniak),
- certifs DV de Sectigo pour les sites professionnels/particuliers qui ne sont pas inscrits au registre du commerce,
- certifs EV de Sectigo pour les entreprises inscrites au registre du commerce,
- … il est également possible d'installer un certificat SSL obtenu ailleurs (certificat intermédiaire/intermediate d'un organisme de certification de votre choix), certificats personnalisés ou auto-signés.
1. Générer une CSR (Certificate Signing Request)
Une CSR (Certificate Signing Request ou Demande de Signature de Certificat) est un fichier encodé contenant des informations nécessaires pour demander un certificat SSL/TLS.
Elle doit être générée de votre côté, afin de garantir que la clé privée reste sous votre contrôle, en utilisant par exemple OpenSSL.
Adaptez et exécutez la commande suivante depuis une application de type Terminal (interface en ligne de commande, CLI /Command Line Interface) sur votre appareil:
openssl req -utf8 -nodes -sha256 -newkey rsa:2048 -keyout domain.xyz.key -out domain.xyz.csr -addext "subjectAltName = DNS:domain.xyz, DNS:www.domain.xyz"
Explications
newkey rsa:2048: Génère une nouvelle clé RSA de 2048 bits.keyout domain.xyz.key: Spécifie le fichier où sera sauvegardée la clé privée.out domain.xyz.csr: Spécifie le fichier où sera enregistrée la CSR.addext “subjectAltName = ...”: Ajoute des domaines supplémentaires via l'extensionSAN (Subject Alternative Name), nécessaire pour inclure tous les domaines souhaités dans le certificat (le domaine principal domain.xyz + tout autre domaine ou sous-domaine associé, comme www.domain.xyz).
Après génération, vous pouvez vérifier le contenu de la CSR avec la commande suivante :
openssl req -in domain.xyz.csr -noout -textCela permet de vérifier que tous les domaines listés dans subjectAltName sont correctement inclus.
Une fois la CSR générée, vous pouvez la transmettre à l'autorité de certification (CA) pour obtenir votre certificat SSL/TLS.
2. Importer le certificat externe
Une fois validée, la CA vous délivre un certificat (domain.xyz.crt) et parfois un certificat intermédiaire (ca_bundle.crt).
Pour accéder à la gestion des certificats SSL :
- Cliquez ici afin d'accéder à la gestion de votre site sur le Manager Infomaniak (besoin d'aide ?).
- Cliquez directement sur le nom attribué au site concerné:
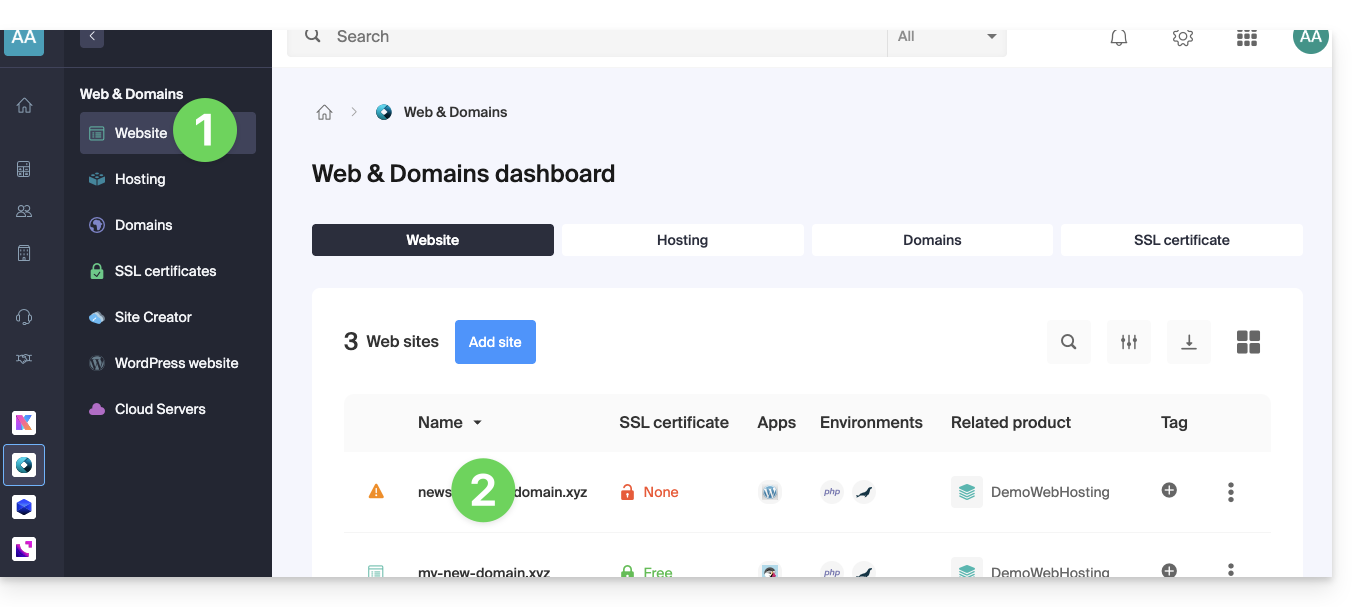
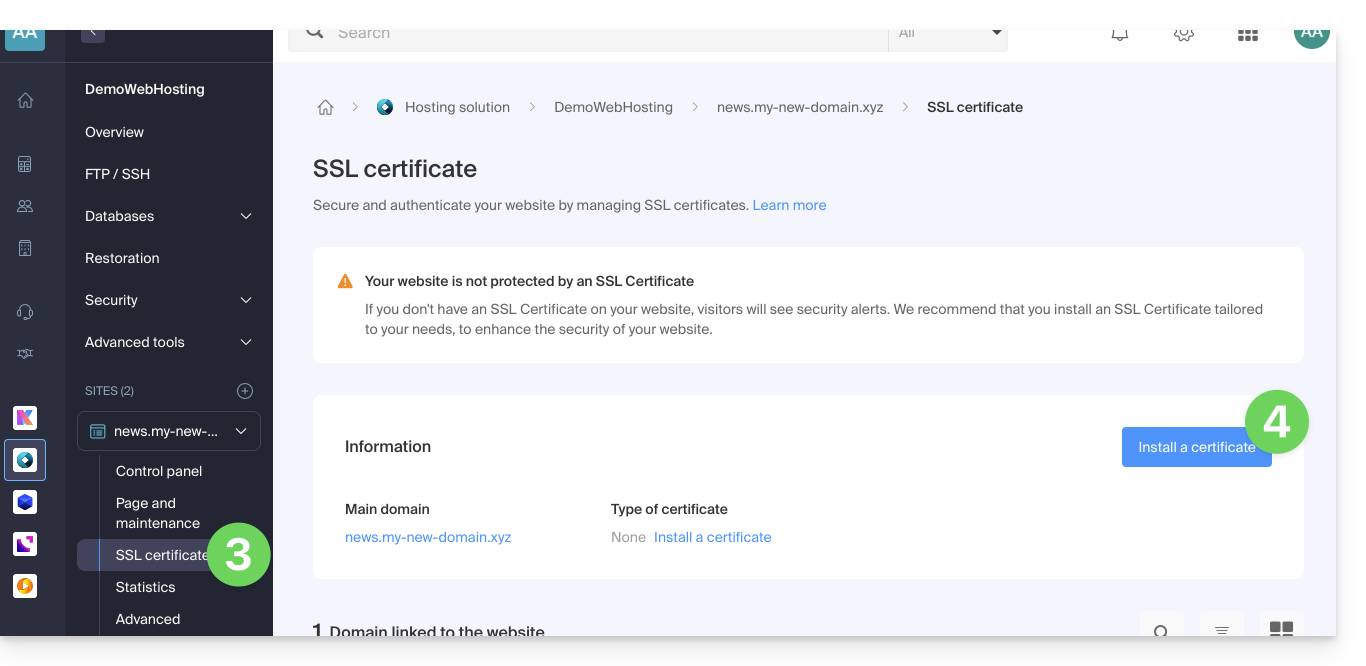
- Cliquez sur Certificats SSL dans le menu latéral gauche.
- Cliquez sur le bouton bleu Installer un certificat:
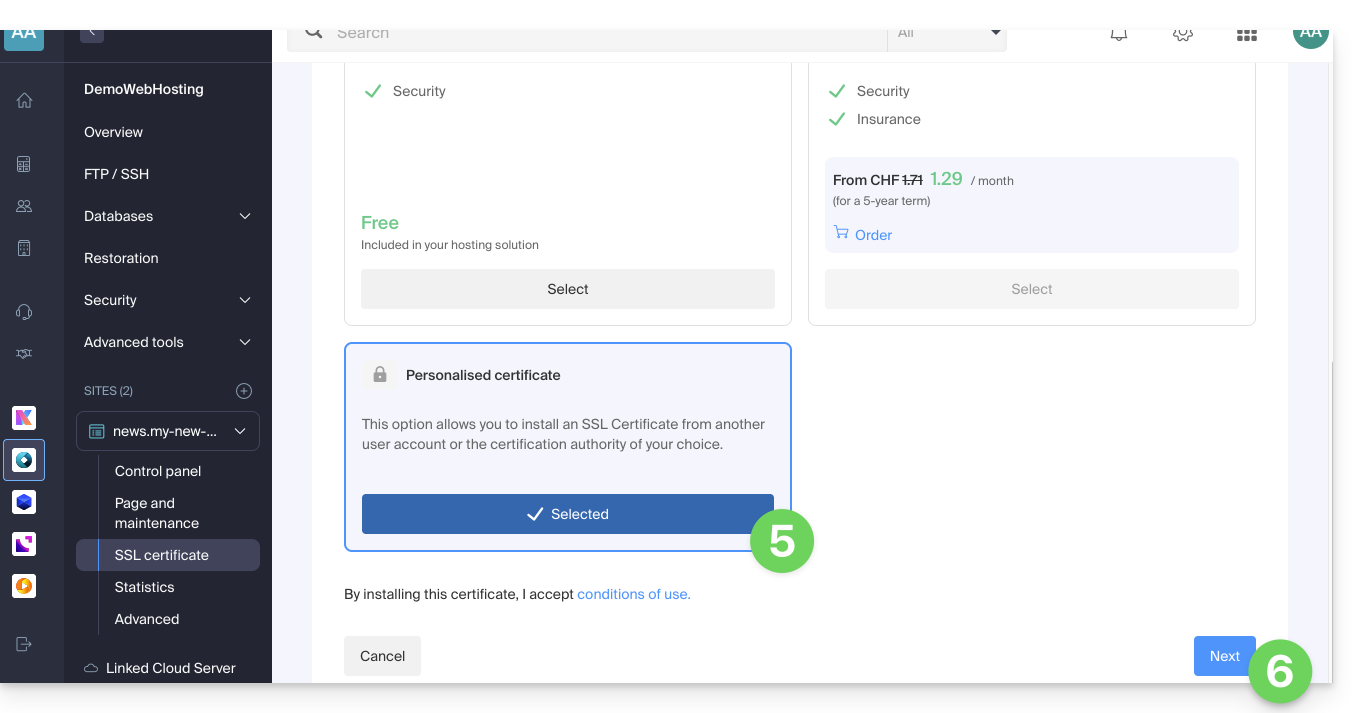
- Choisissez le certificat personnalisé.
- Cliquez sur le bouton Suivant:
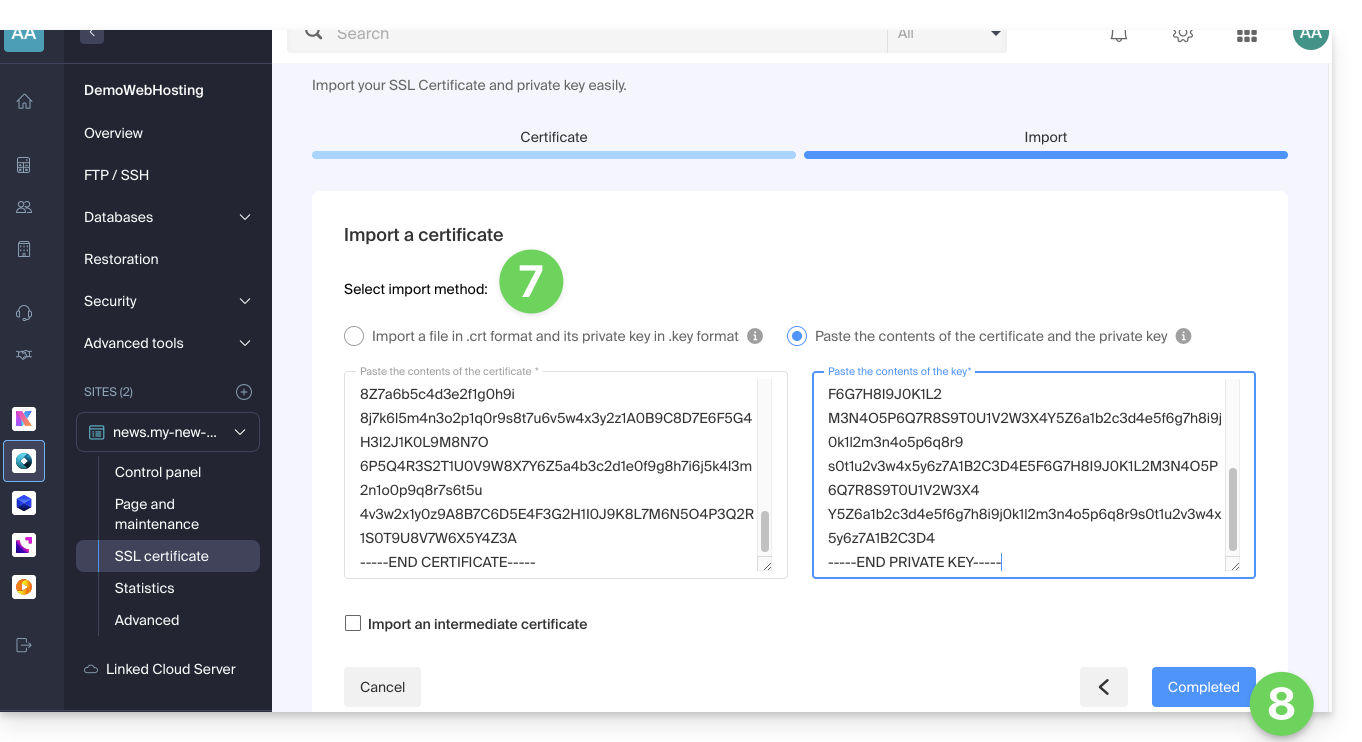
- Importez votre certificat et clé privée, soit par importation des fichiers
.crtet.keysoit par copier-coller. - Cliquez sur Compléter:
Commande alternative pour générer un certificat auto-signé (facultatif)
Si vous souhaitez un certificat local uniquement pour des tests ou sans passer par une CA (non recommandé pour la production), vous pouvez utiliser cette commande :
openssl req -x509 -nodes -days 365 -newkey rsa:2048 -keyout domain.xyz.key -out domain.xyz.crt -addext “subjectAltName = DNS:domain.xyz, DNS:www.domain.xyz”Cela génère à la fois un certificat auto-signé (domain.xyz.crt) et une clé privée (domain.xyz.key). Cependant les certificats auto-signés ne sont pas reconnus comme valides par les navigateurs ou systèmes publics. Ils ne conviennent qu'à des environnements internes ou de développement.
Importer un certificat intermédiaire
Lors de l'ajout d'un certificat SSL personnalisé, il est possible d'importer le certificat intermédiaire (par importation du fichier .crt ou copier-coller des données fournies par l'organisme de certification):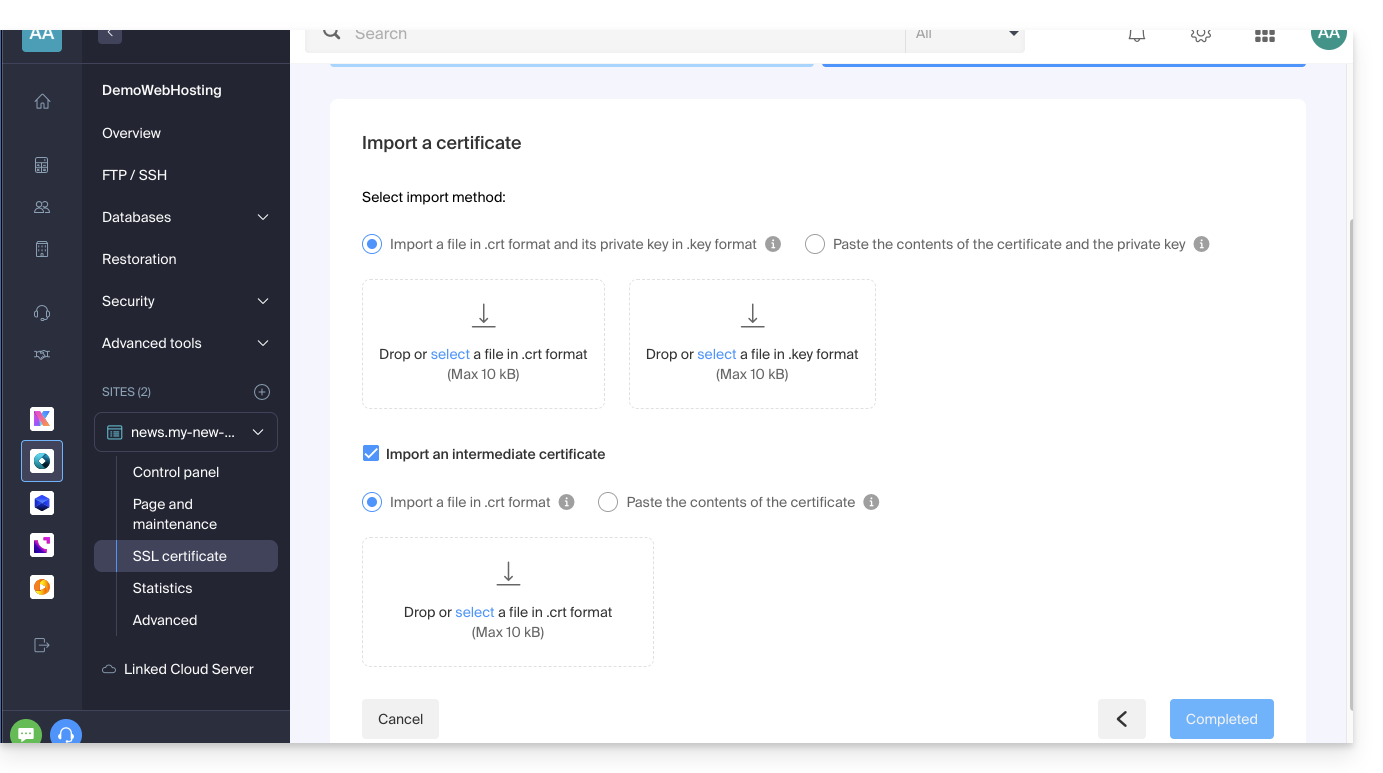
Lien vers cette FAQ: https://faq.infomaniak.com/2027
Cette FAQ a été utile?
Merci d'avoir choisi Infomaniak pour sécuriser vos sites avec un certificat SSL EV ou DV de Sectigo.
Principaux guides SSL
Un certificat SSL sécurise tous les échanges entre le serveur et les visiteurs, affiche un cadenas et ajoute le https au site:
- Commander un certificat SSL EV de Sectigo
- Comprendre la validité et le renouvellement des certificats SSL EV & DV
- Résoudre un blocage de validation Sectigo
- Comprendre la différence entre certificat EV et DV
- Utiliser un certificat Sectigo sur site externe (autre hébergeur)
- Comprendre la garantie Sectigo des Certificats SSL
- Résoudre un problème lié à SSL/https
- Installer un certificat SSL gratuit Let's Encrypt sur un site
- Installer un certificat SSL "wildcard" gratuit
- Désinstaller un certificat SSL
- Mettre à jour un certificat SSL Let's Encrypt (par exemple après avoir ajouté/supprimé des alias)
Aide supplémentaire
- Prenez connaissance de toutes les FAQ sur le SSL
- Contacter le support Infomaniak
Lien vers cette FAQ: https://faq.infomaniak.com/2312
Cette FAQ a été utile?
Ce guide explique comment générer une demande de certificat (CSR) pour un nom de domaine et tous ses sous-domaines avec un Hébergement Web (hors hébergement gratuit de type Starter), permettant ainsi de chiffrer la connexion à votre nom de domaine et à tous ses sous-domaines via un certificat SSL unique.
Préambule
- La configuration permet d'avoir un "site nommé" et un "site backup" ; pour que cela fonctionne sans conflit, assurez-vous que le wildcard et vos sous-domaines précis ne se chevauchent pas sur le même hébergement Web:
- Niveau DNS la priorité est naturelle: si un sous-domaine spécifique existe (ex:
prive.domain.xyz), c'est lui qui est sollicité, sinon, la requête est redirigée vers le wildcard (*.domain.xyz). - Niveau Serveur il est nécessaire d'être vigilant: si le wildcard et le sous-domaine spécifique se trouvent sur le même serveur, c'est l'implémentation logicielle (Apache) qui décide ; Apache traite les requêtes selon l'ordre d'évaluation des fichiers de configuration.
- Le risque : si le wildcard est évalué en premier, il "capture" tout le trafic, rendant votre sous-domaine spécifique inaccessible, même s'il existe par ailleurs.
- Par conséquent il ne faut pas mettre le wildcard sur le même hébergement qu'un sous-domaine plus précis le chevauchant.
- Niveau DNS la priorité est naturelle: si un sous-domaine spécifique existe (ex:
Mettre en place un certificat Wildcard
1. Ajouter un domaine alias avec astérisque *
Afin d'ajouter un alias de type * à votre site Web:
- Cliquez ici afin d'accéder à la gestion de votre site sur le Manager Infomaniak (besoin d'aide ?).
- Cliquez directement sur le nom attribué au site concerné:
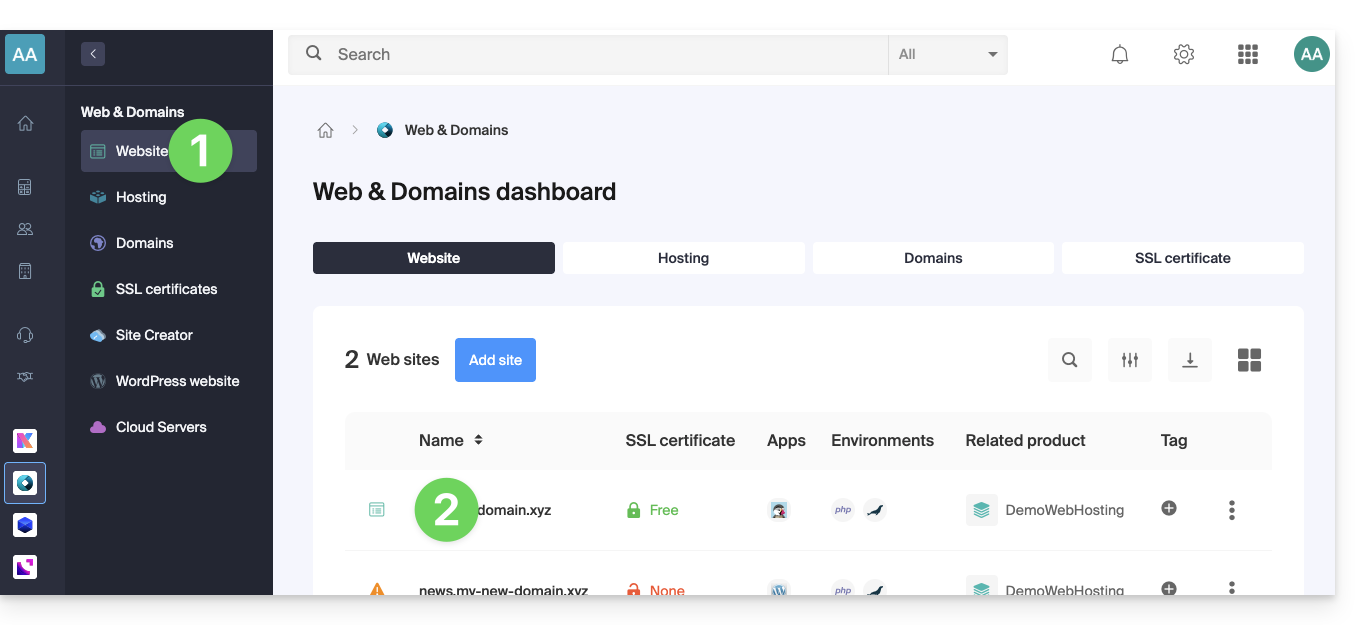
- Cliquez ensuite sur le chevron pour développer la partie Domaines de ce site.
- Cliquez sur le bouton Ajouter un domaine:
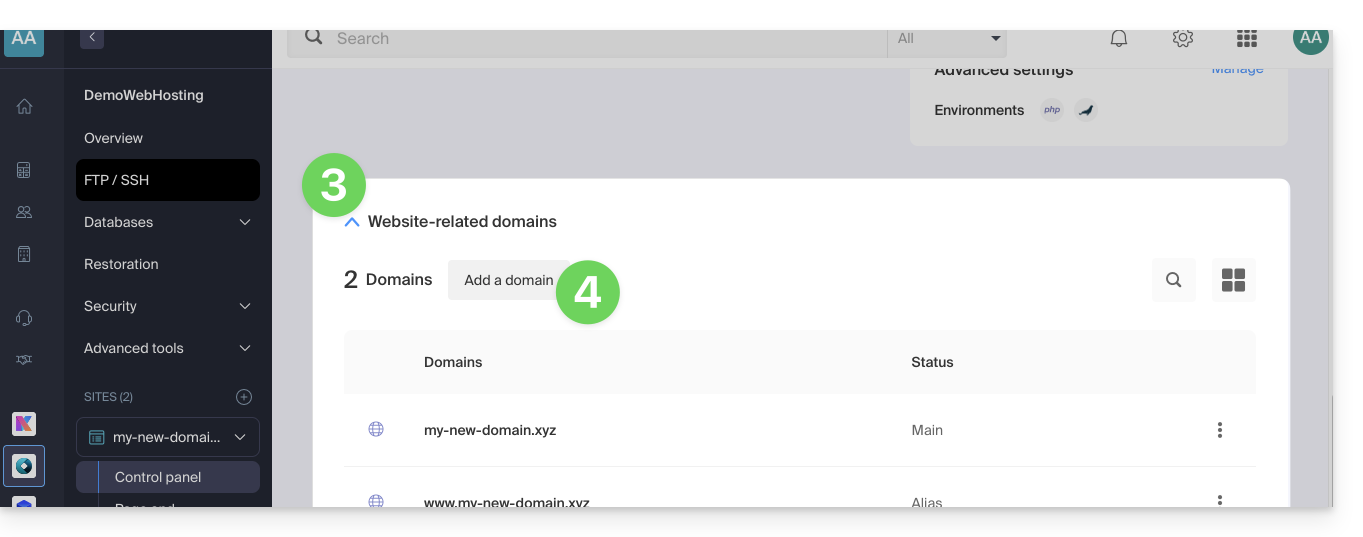
- Saisissez le nom de domaine à ajouter sous cette forme:
*.domain.xyz(l'astérisque est indispensable, suivie d'un point, puis du nom de domaine du site Web qui est dans cet exemple domain.xyz)
- Cliquez sur le bouton Confirmer pour terminer la procédure:
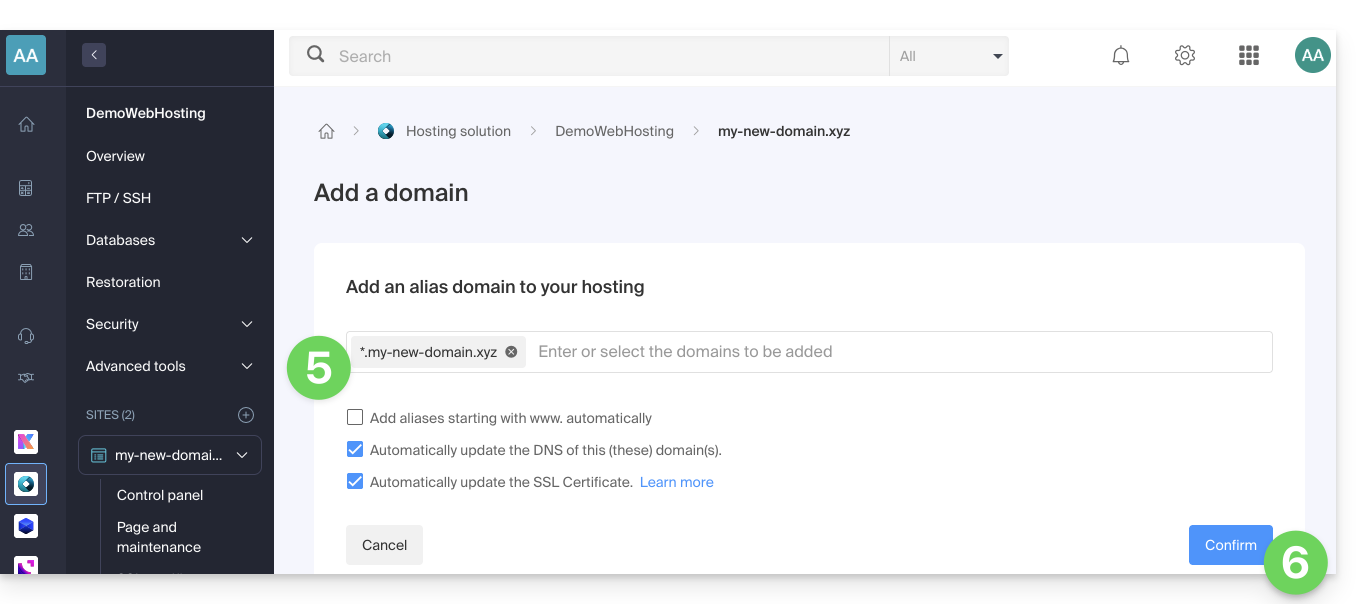
2. Installer un certificat SSL ou le mettre à jour
Exemple de mise à jour du certificat existant afin d'inclure le sous-domaine * wildcard:
- Cliquez ici afin d'accéder à la gestion de votre site sur le Manager Infomaniak (besoin d'aide ?).
- Cliquez directement sur le nom attribué au site concerné.
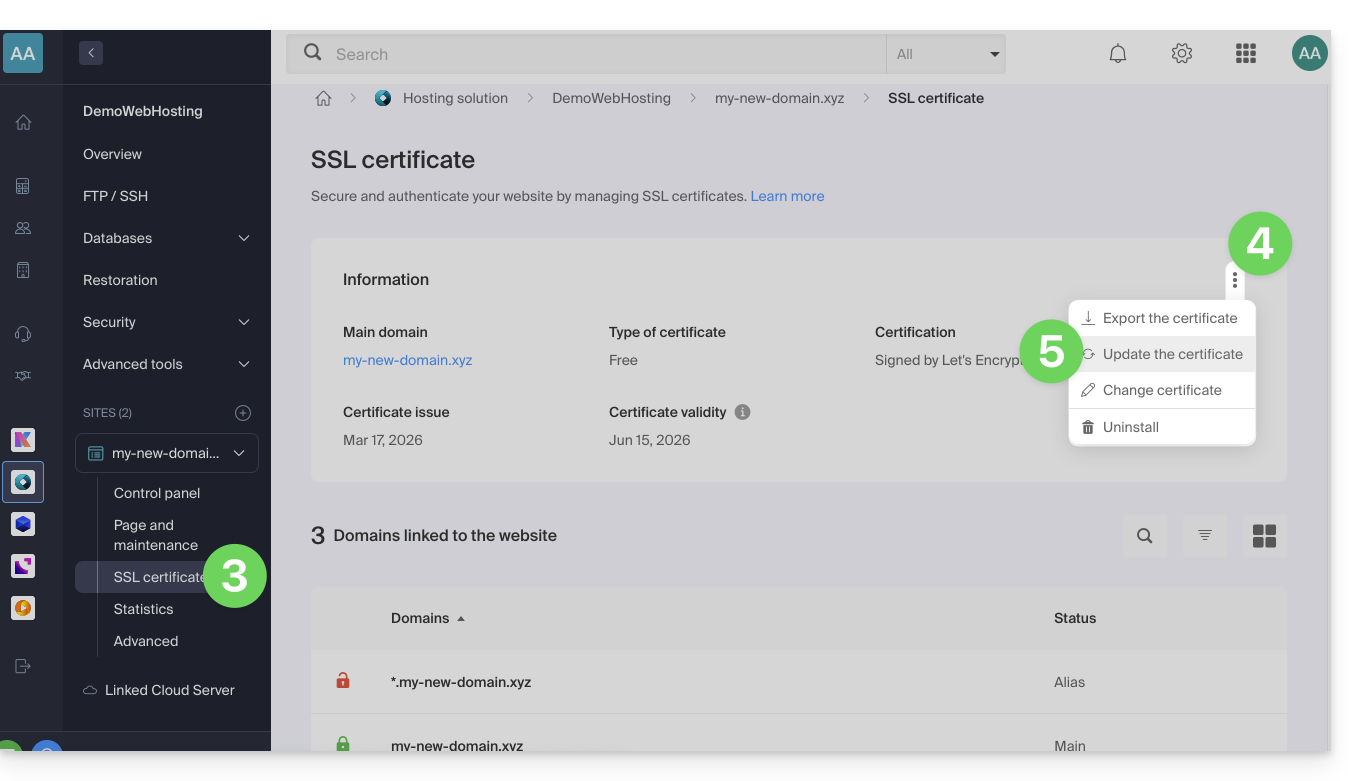
- Cliquez sur Certificat SSL dans le menu latéral gauche.
- Cliquez sur le menu d'action ⋮ situé à droite.
- Cliquez sur Mettre à jour le certificat:
- Veillez à ce que le sous-domaine récemment ajouté soit bien sélectionné.
- Cliquez sur le bouton Installer en bas:
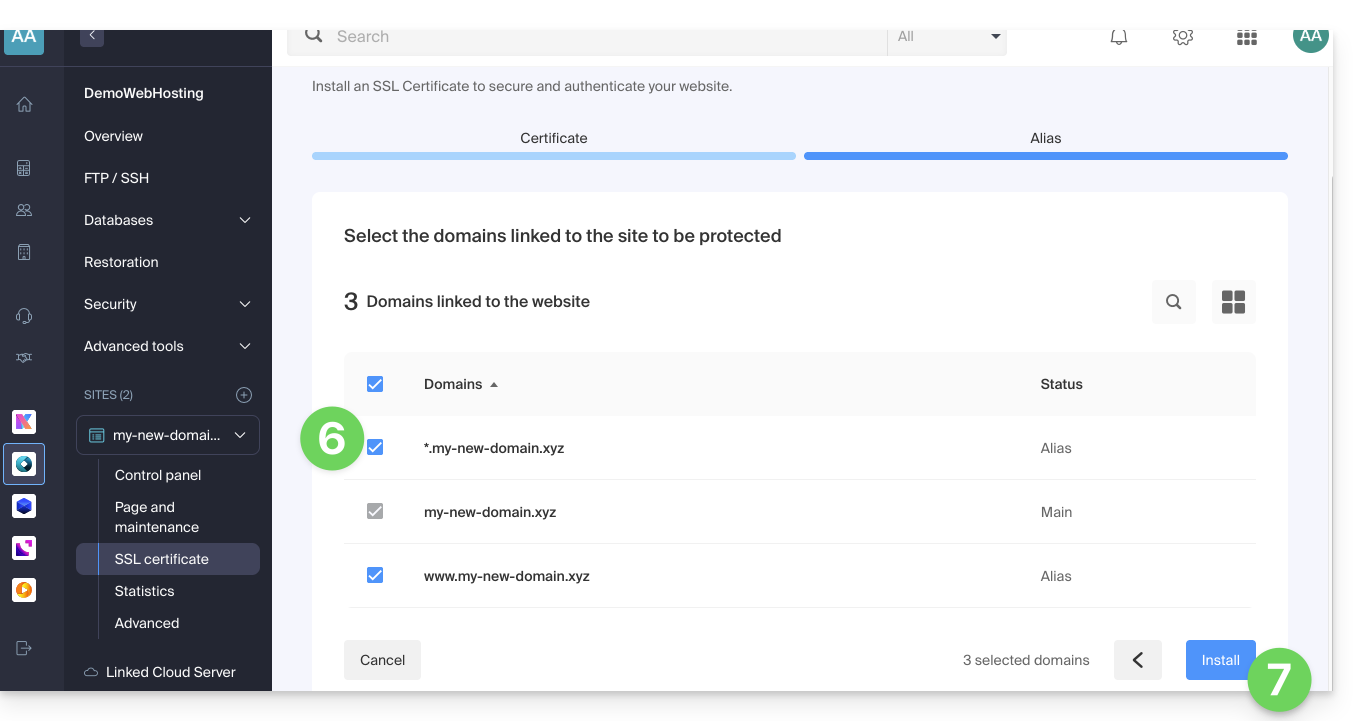
- Patientez le temps de la création ou de la mise à jour.
Lien vers cette FAQ: https://faq.infomaniak.com/2096
Cette FAQ a été utile?
Ce guide explique comment obtenir un certificat SSL personnalisé que vous pourrez utiliser avec Jelastic Cloud auprès d'Infomaniak.
Les certificat SSL personnalisés sont uniquement disponibles avec un compte payant.
Documentation pour le SSL
Prenez connaissance de ces guides:
- Il est tout à fait possible d'acheter un certificat SSL auprès d'Infomaniak afin de l'installer sur Jelastic Cloud ensuite.
- De façon intégrée à Jelastic Cloud, vous trouverez également un certificat valable que pour des domaines
xxx.jcloud.ik-server.com. - Les certificats Let's Encrypt peuvent également être obtenus gratuitement et pour n'importe quel domaine.
- Il est possible d'obtenir un certificat payant, pour n'importe quel domaine.
- Dans le but de procéder à des tests, vous pouvez également mettre en place un certificat auto-signé.
Lien vers cette FAQ: https://faq.infomaniak.com/169
Cette FAQ a été utile?
Ce guide détaille les conditions et la procédure permettant d'obtenir un certificat SSL EV de Sectigo via Infomaniak.
Préambule
- Les certificats SSL à validation étendue (EV) sont exclusivement réservés aux organisations, entreprises et entités légalement enregistrées auprès d'une autorité gouvernementale reconnue (telle qu'un registre du commerce).
- Les certificats DV de Sectigo et Let's Encrypt ne sont pas soumis à cette contrainte.
- Comparer les certificats SSL disponibles
- En cas de difficulté lors de la validation d'un certificat DV ou EV, prenez connaissance de cet autre guide.
Procédure de validation des certificats EV
L'obtention d'un certificat SSL EV peut nécessiter jusqu'à 24 heures et repose sur l'exactitude des informations fournies par le client.
Cette procédure de validation est à renouveler lors de chaque réémission (prenez connaissance de cet autre guide pour plus de détails). La demande de réémission (reissue) est transmise automatiquement à Sectigo dès 15 jours avant la date d'expiration du certificat (avec une nouvelle tentative chaque jour si nécessaire), quelle que soit la durée de l'abonnement du produit.
1. Vérification des coordonnées de l'entreprise
Les données intégrées au certificat doivent être préalablement vérifiées auprès d'une source indépendante :
- Raison sociale (nom légal) ou nom commercial
- Forme juridique
- Adresse physique du siège
- Code postal
- Région / Canton / Département
- Pays / Code pays
Points d'attention :
- La raison sociale doit correspondre scrupuleusement à celle inscrite au registre du commerce ; la demande ne pourra être traitée que si le nom est officiellement enregistré.
- Seul le nom légal ou le nom de marque suivi du nom légal entre parenthèses est autorisé [ex : Nom commercial (Nom légal)]. Pour les entités sans raison sociale distincte, le nom commercial peut être utilisé.
- L'utilisation d'une simple boîte postale (BP) est proscrite ; une adresse physique est requise.
Compte tenu de ces exigences, une nouvelle demande avec des données corrigées dans le CSR est parfois nécessaire. Infomaniak pourra également solliciter votre approbation pour modifier les informations transmises lors de la commande.
2. Vérification des données dans l'annuaire WHOIS
L'annuaire WHOIS répertorie les informations du propriétaire d'un nom de domaine. Ces données doivent impérativement concorder avec les informations fournies lors de la commande du certificat SSL EV.
Pour mettre à jour les informations WHOIS d'un domaine :
- Si votre domaine est géré par Infomaniak, prenez connaissance de cet autre guide.
- Si votre domaine est géré par un autre prestataire, contactez votre registrar actuel.
3. Signature du contrat et validation finale
Une fois la commande du certificat EV finalisée, la personne de contact désignée recevra un e-mail de l'autorité de certification Sectigo contenant les documents suivants :
- Le formulaire de demande de certificat
- Le contrat de souscription
Ces documents sont préremplis. La validation s'effectue en ligne via un code de vérification transmis oralement par un système d'appel automatisé de Sectigo (généralement depuis le numéro néerlandais +31 88 775 77 77).
L'appel est passé au numéro de téléphone officiellement enregistré auprès du registre du commerce.
Chaque demande de certificat fait l'objet d'une validation téléphonique, y compris pour les renouvellements et les réémissions de certificats multi-domaines.
Pour toute question relative au processus de validation, merci de contacter directement Sectigo.
4. Vérification du domaine (sites externes uniquement)
Cette étape confirme votre contrôle sur le domaine concerné (si celui-ci n'est pas hébergé chez Infomaniak — les domaines pointant sur des sites hébergés chez Infomaniak bénéficient d'une validation automatique).
Chaque domaine ou sous-domaine doit être approuvé individuellement selon l'une des méthodes décrites dans cet autre guide.
Lien vers cette FAQ: https://faq.infomaniak.com/2303
Cette FAQ a été utile?
La garantie Sectigo est un engagement financier de Sectigo, l'Autorité de Certification (AC), visant à protéger l'utilisateur final.
Elle s'applique uniquement si l'utilisateur subit une perte financière due à une erreur de validation de Sectigo lors de l'émission du certificat.
Elle ne couvre pas les failles de sécurité de votre serveur ou les mauvaises configurations de votre part.
Plus le niveau de validation est élevé (DV < OV < EV), plus le montant de la garantie Sectigo est généralement élevé.
Lien vers cette FAQ: https://faq.infomaniak.com/2307
Cette FAQ a été utile?
Ce guide explique comment ajouter deux Certificats SSL EV ou DV différents sur un même site.
Préambule
- Comme il n'est pas possible d'installer deux certificats SSL sur un même site, il est nécessaire de créer deux sites identiques.
Création du second site
Prérequis
- Retirer tout éventuel nom de domaine alias de votre site.
Afin d'accéder à l'hébergement Web pour y ajouter un site :
- Cliquez ici afin d'accéder à la gestion de votre produit sur le Manager Infomaniak (besoin d'aide ?).
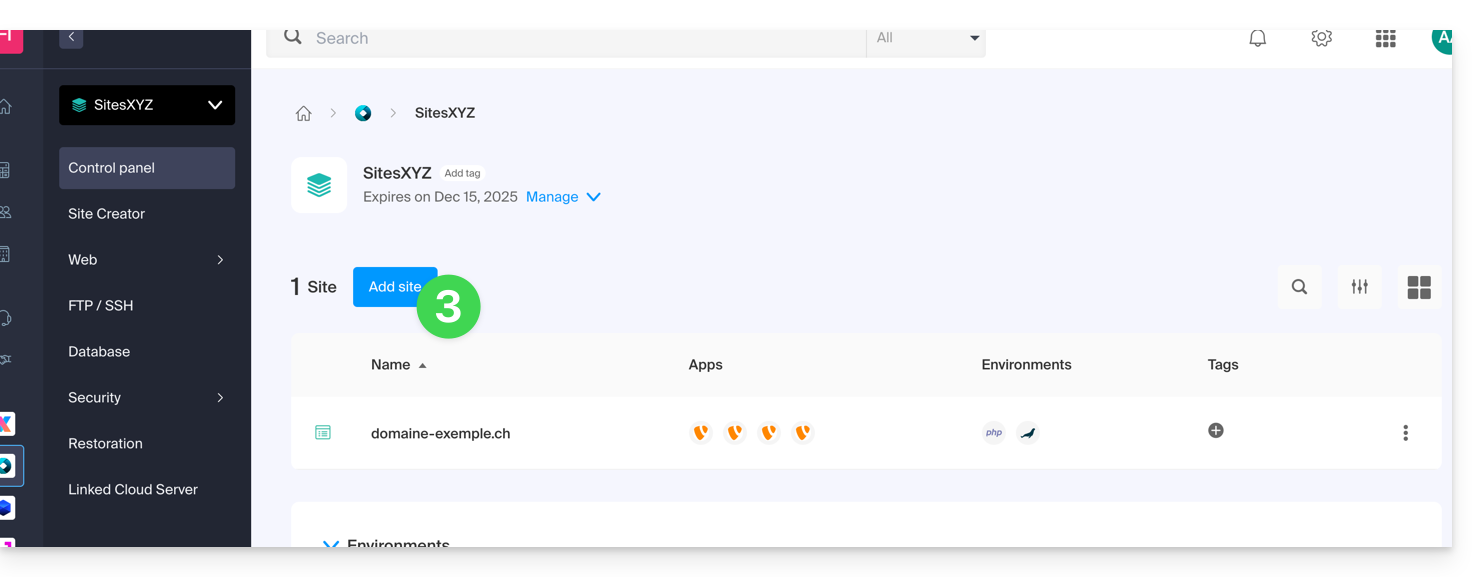
- Cliquez directement sur le nom attribué au produit concerné.
- Cliquez sur le bouton Ajouter un site:
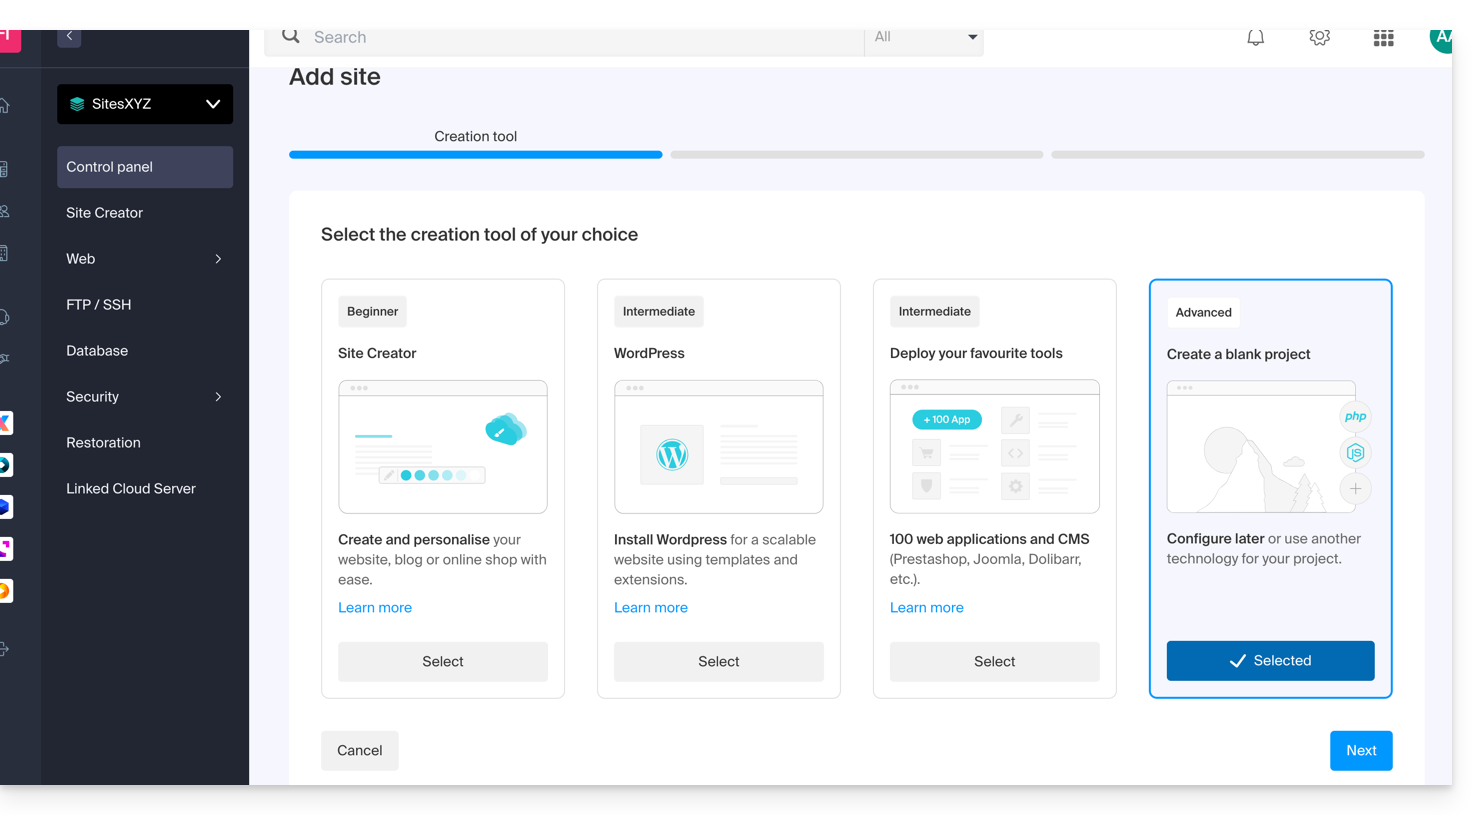
- Continuez sans installer d'outil:
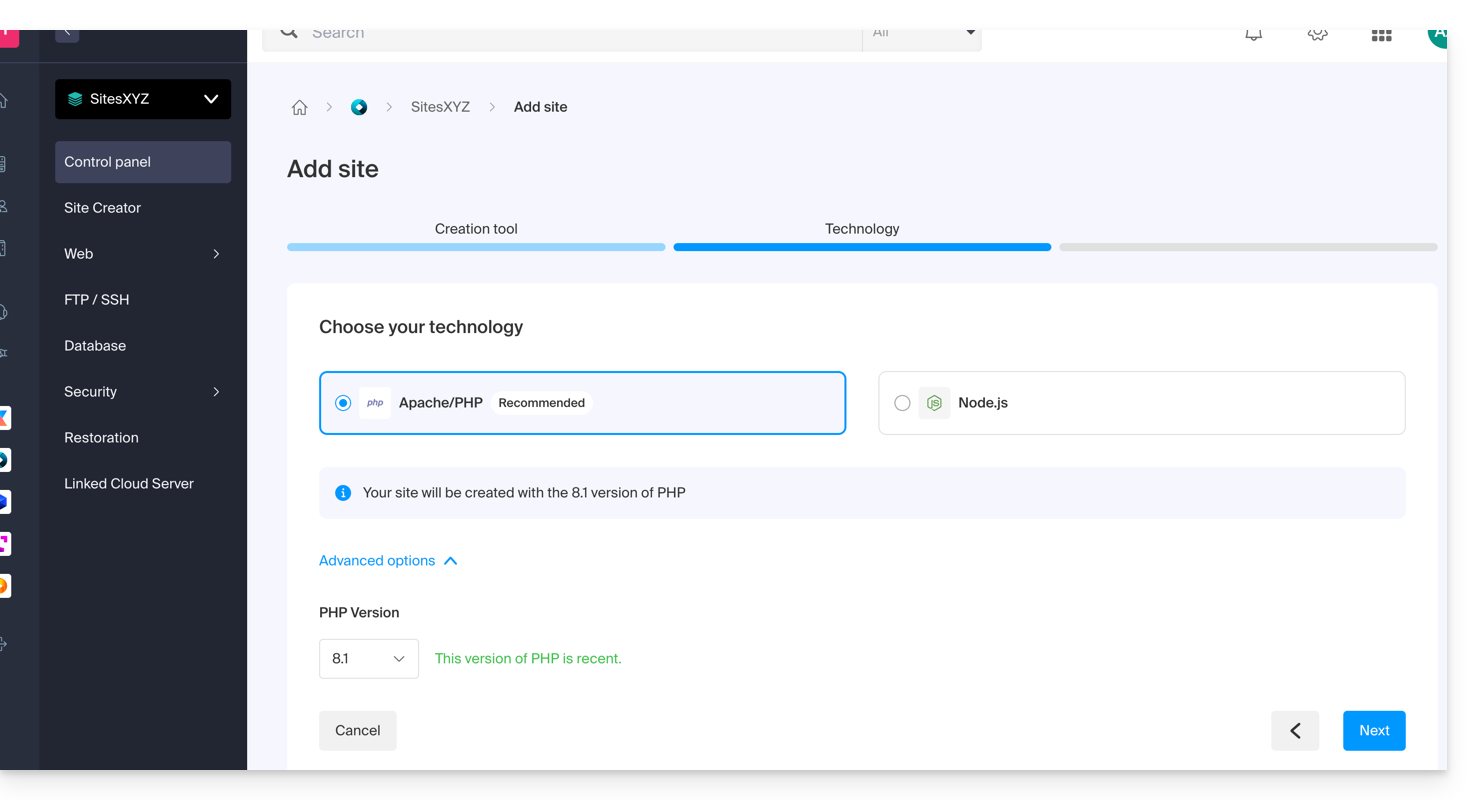
- Cliquez sur Apache et choisissez la même version PHP que le site principal::
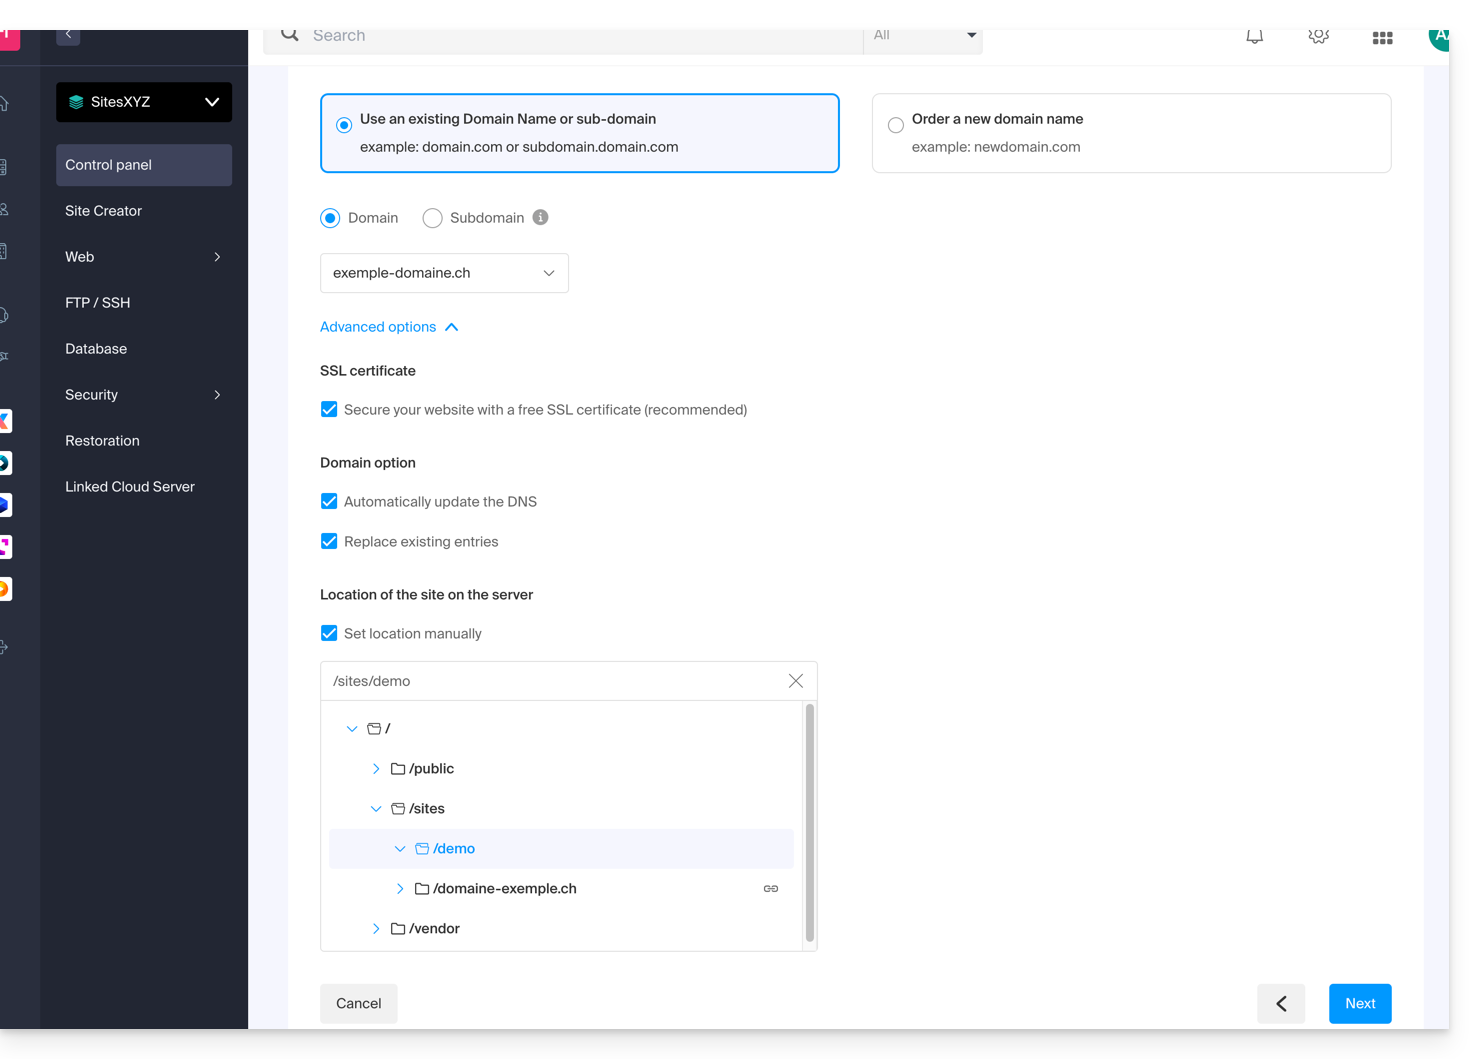
- Choisissez entre l'utilisation d'un nom de domaine ou d'un sous-domaine.
- Indiquez le nom du domaine ou du sous-domaine.
- Cliquez sur Options avancées.
- Activez (ou non) le certificat SSL Let's Encrypt sur le futur site.
- Cochez la case Définir l'emplacement manuellement.
- Choisissez le même emplacement que celui du site principal:
- Cliquez sur le bouton bleu Suivant pour démarrer la création du site.
Installer le certificat SSL
Une fois que le second site est créé (tout ajout / modification peut prendre jusqu'à 48 heures pour se propager), il vous sera possible d'installer un certificat SSL (si vous avez choisi de ne pas installer le certificat au point 9 ci-dessus).
Pour accéder à la gestion du site Web :
- Cliquez ici afin d'accéder à la gestion de votre produit sur le Manager Infomaniak (besoin d'aide ?).
- Cliquez directement sur le nom attribué au produit concerné.
- Cliquez sur Certificats SSL dans le menu latéral gauche.
- Cliquez sur le bouton bleu Installer un certificat SSL et suivre la procédure.
Lien vers cette FAQ: https://faq.infomaniak.com/2522
Cette FAQ a été utile?
Ce guide explique comment mettre à jour un certificat SSL Let's Encrypt pour un site hébergé par Infomaniak.
Préambule
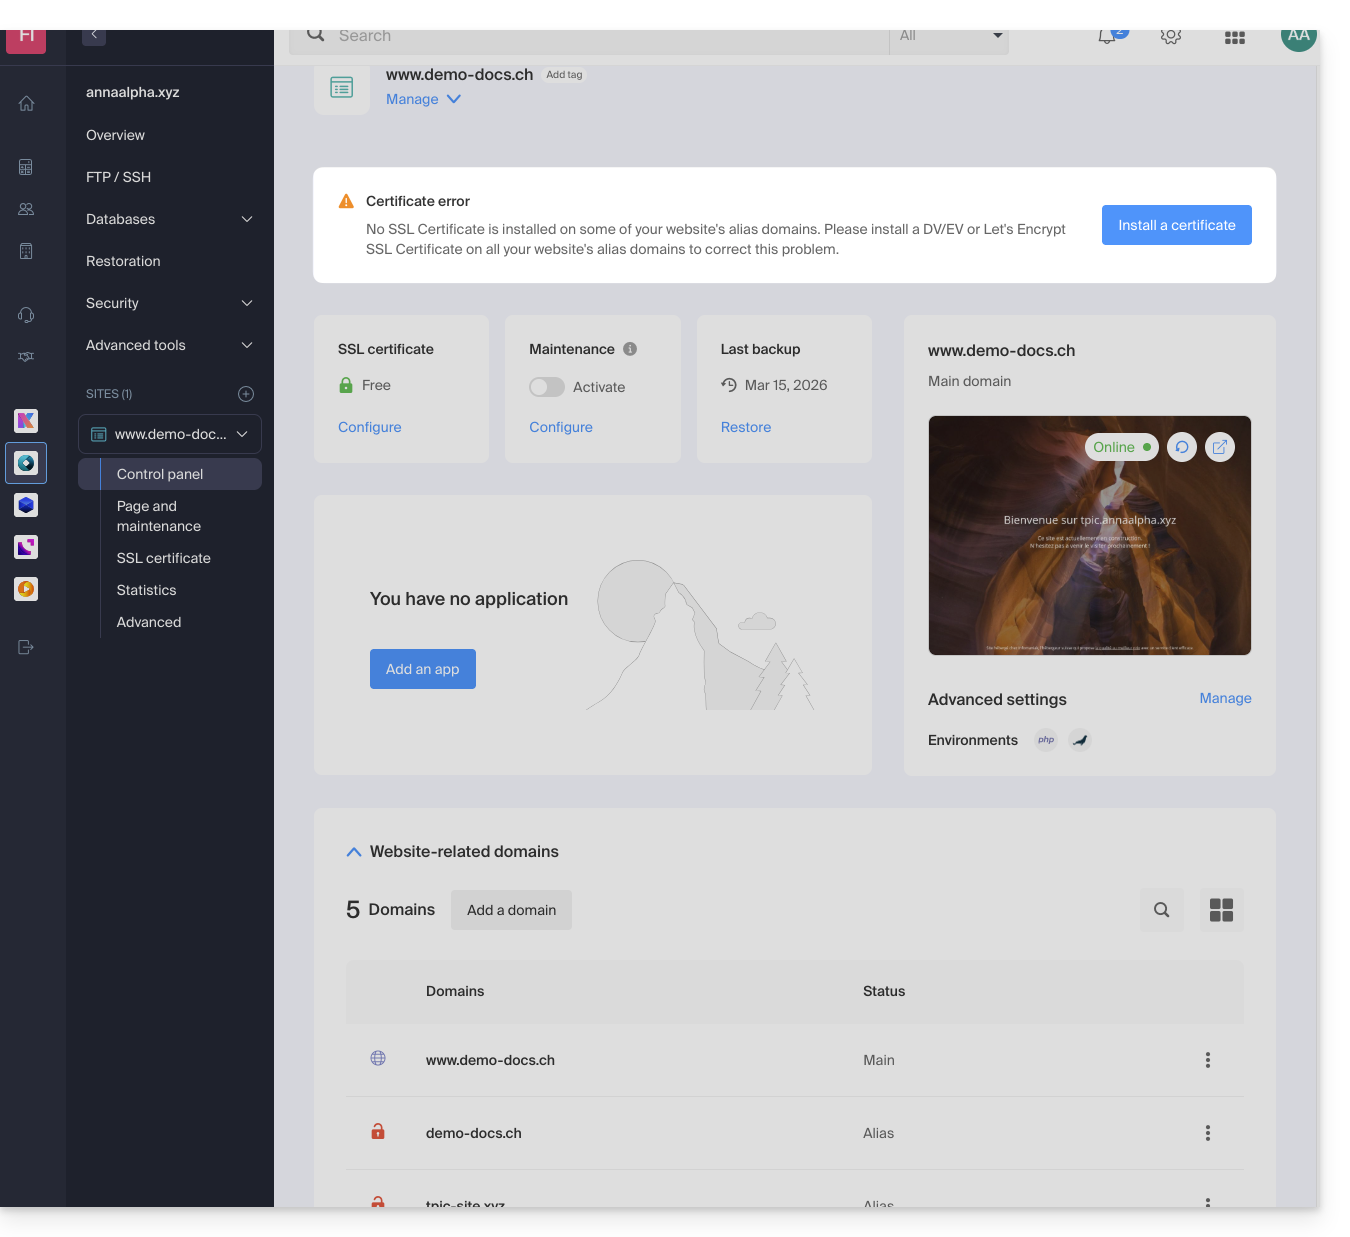
- Il peut être nécessaire suite à l'ajout ou suppression d'alias à un site de regénérer un certificat afin d'inclure les nouveaux noms de domaines liés au site Web.
- Le tableau de bord vous indiquera clairement qu'un des domaines liés au site n'est pas englobé dans le certificat SSL en place:
Mettre à jour un certificat Let's Encrypt
Pour accéder à la gestion des certificats :
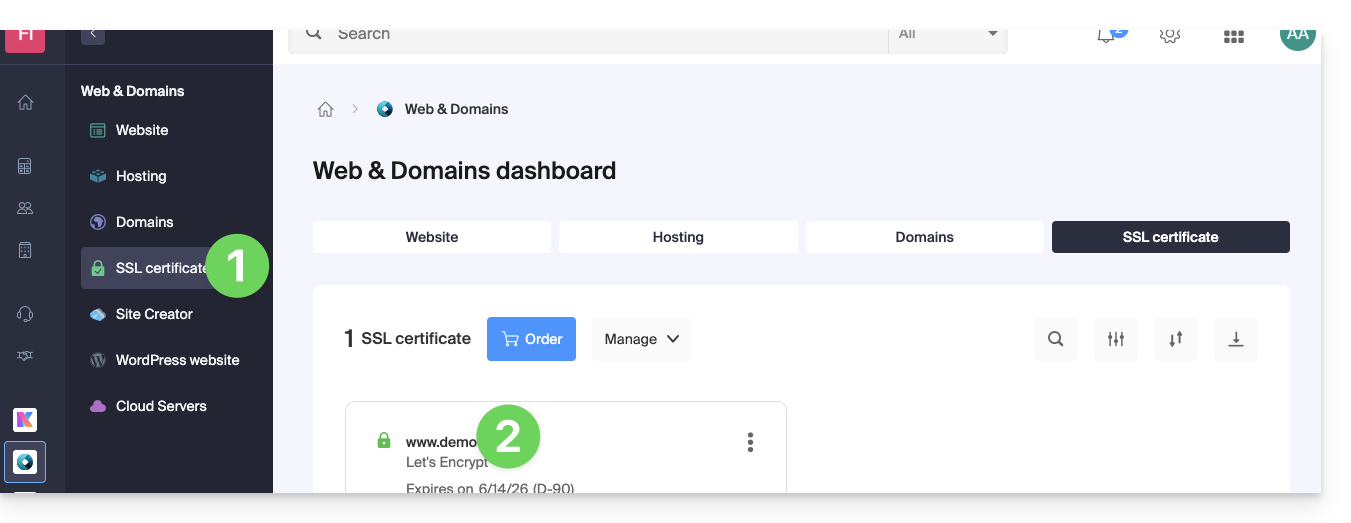
- Cliquez ici afin d'accéder à la gestion de votre produit sur le Manager Infomaniak (❓: aide).
- Cliquez directement sur le nom attribué au produit concerné:
- Cliquez sur le menu d'action ⋮.
- Cliquez sur Mettre à jour le certificat:
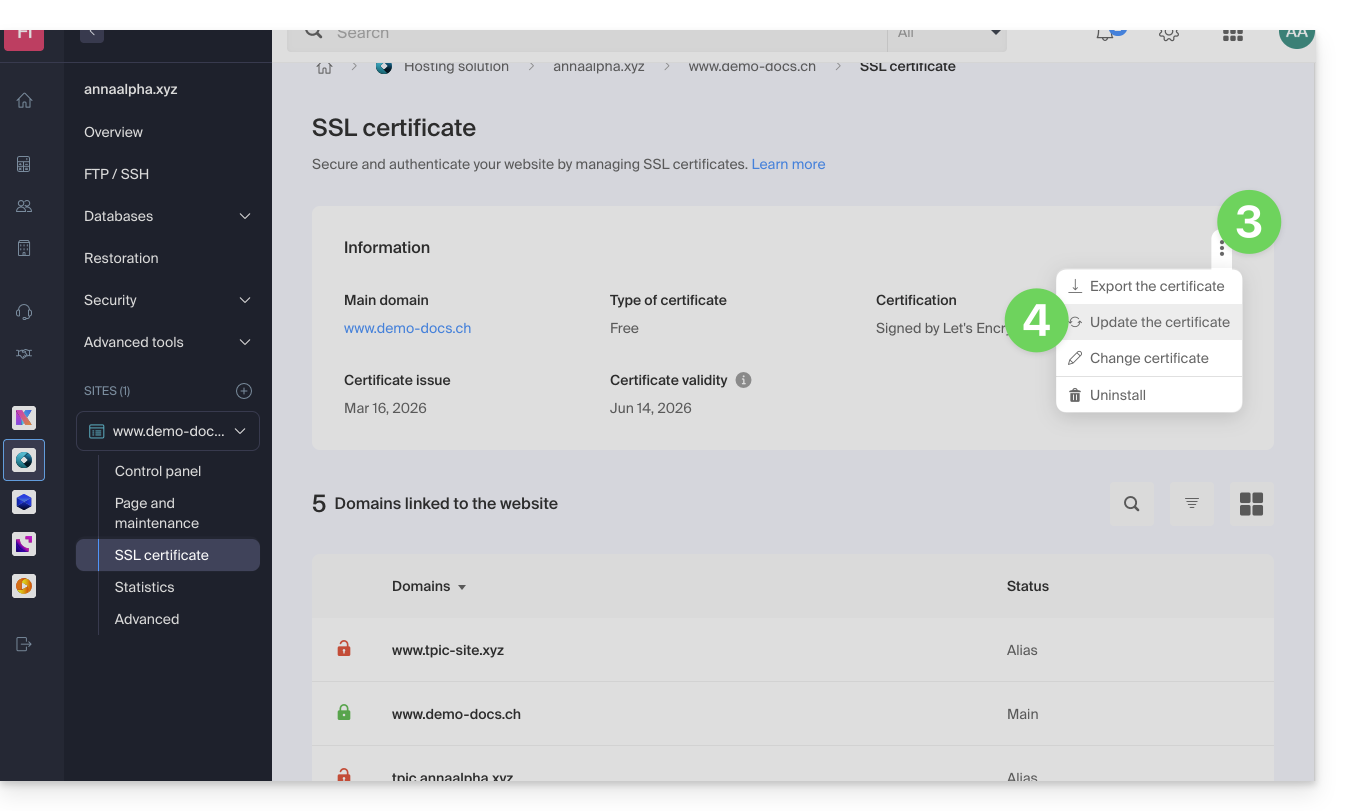
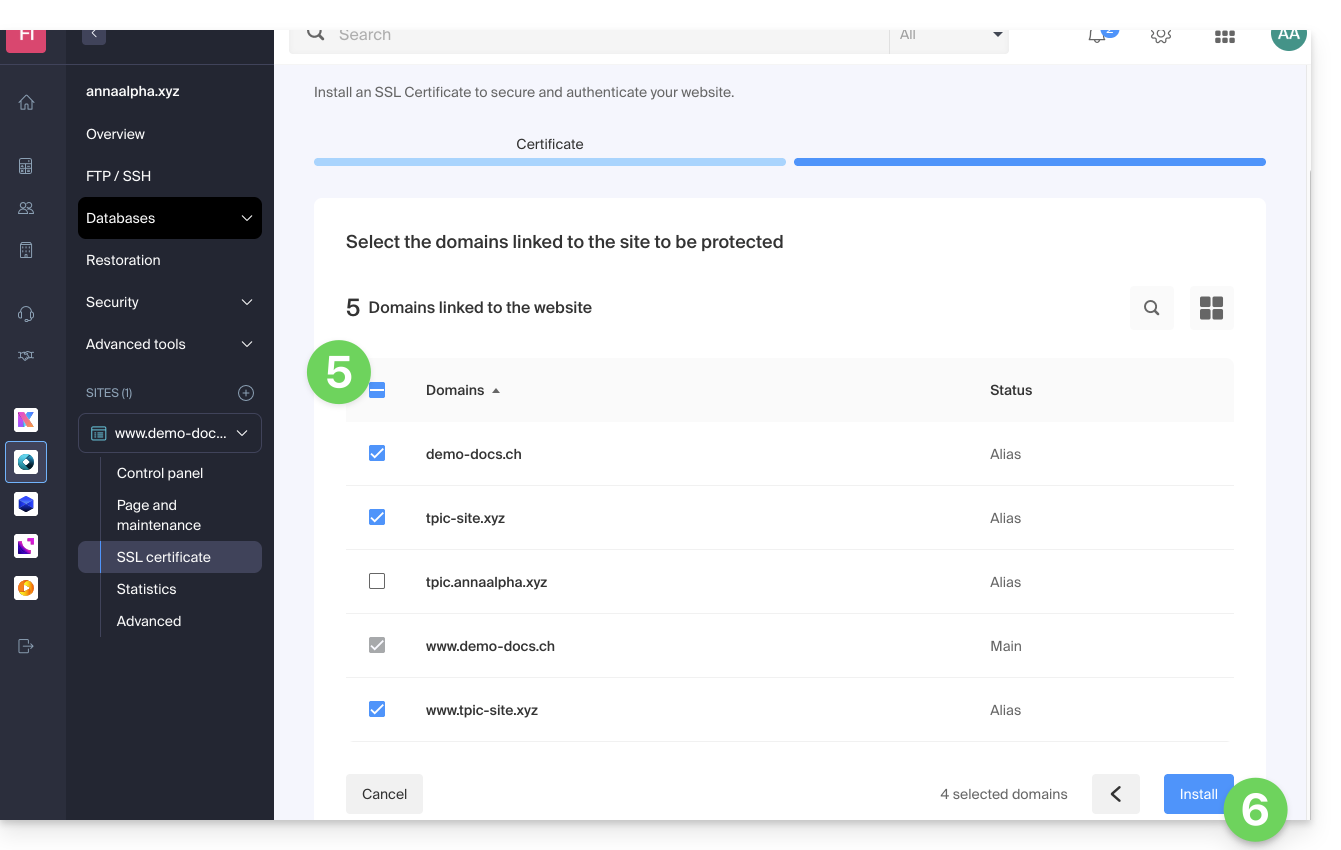
- Vérifiez ou sélectionnez les domaines concernés.
- Cliquez sur le bouton Installer:
Lien vers cette FAQ: https://faq.infomaniak.com/2155
Cette FAQ a été utile?
Ce guide détaille les règles de validité des certificats SSL EV et DV, suite aux dernières directives du secteur de la cybersécurité.
Durée de validité des certificats SSL
Sous l'impulsion du CA/B Forum (qui réunit les principaux acteurs du Web comme Apple, Google et Mozilla) et afin de renforcer la sécurité globale des échanges, la durée de validité maximale des certificats SSL a été réduite. Depuis la mi-mars 2026, tout nouveau certificat émis par Sectigo a une durée de validité maximale de 200 jours (environ 6 mois), contre 397 jours précédemment.
Précision sur l'interface : la date affichée sur la carte de votre produit dans l'interface Infomaniak concerne la date d'expiration du certificat SSL technique en cours, et non la date d'expiration de votre produit (abonnement).
Ce raccourcissement du cycle de vie des certificats vise à limiter les risques liés au piratage et à garantir que les informations d'identité des entreprises sont vérifiées plus fréquemment. Cette modification n'impacte ni le tarif, ni la durée d'engagement de votre produit.
Les certificats SSL Let's Encrypt ne sont pas concernés par cette modification (Infomaniak gère automatiquement leur renouvellement). Les certificats émis avant le changement restent valides jusqu'à leur date d'expiration initiale.
Processus de réémission et de renouvellement
Afin d'anticiper l'échéance du certificat, la demande de réémission (reissue) est automatiquement soumise à Sectigo dès 15 jours avant la date d'expiration du certificat. Un nouvel essai est effectué chaque jour en cas de besoin.
Pour finaliser la délivrance du nouveau certificat, il reste indispensable de refaire les étapes de validation nécessaires selon le type de certificat.
Certificats SSL DV de Sectigo
Pour les certificats SSL DV (Validation de Domaine), la réémission automatique s'accompagne d'un contrôle du domaine.
- Si votre site est hébergé chez Infomaniak : la revalidation et l'installation du nouveau certificat sont totalement transparentes et automatiques.
- Si votre site est hébergé en dehors d'Infomaniak : vous devrez valider le domaine et procéder à la réinstallation manuelle du certificat sur votre serveur à chaque renouvellement.
Certificats SSL EV de Sectigo
En raison de leur niveau de sécurité supérieur, les certificats SSL EV (Validation Étendue) nécessitent de refaire l'ensemble des étapes de validation de l'entreprise à chaque réémission (tous les 6 mois), quelle que soit la durée de l'abonnement choisie.
- Cette procédure implique la validation des données administratives et un appel téléphonique de confirmation (tel que décrit dans cet autre guide).
- Comme pour les certificats DV, une réinstallation manuelle est impérative si le certificat est utilisé sur un serveur externe à Infomaniak.
Lien vers cette FAQ: https://faq.infomaniak.com/2470
Cette FAQ a été utile?
Ce guide explique comment installer un certificat SSL gratuit de Let's Encrypt sur un site Web hébergé par Infomaniak.
Préambule
- Une fois le certificat installé, votre site Web sera accessible en
httpethttps… - Si vous souhaitez inclure un nom de domaine alias récemment ajouté à votre site qui possédait déjà un certificat, il faut le mettre à jour.
- Pour de multiples sous-domaines, prenez connaissance de cet autre guide.
- Let's Encrypt limite l'installation de certificats à:
- 100 sous-domaines
- 20 certificats pour 7 jours par domaine enregistré
- 5 demandes infructueuses par compte par nom d'hôte par heure
Installer un certificat SSL gratuit sur un site
Prérequis
- Pour que l'installation soit possible, les DNS du nom de domaine doivent être correctement configurés pour pointer sur le site en question.
- Si un changement vient d'être effectué à ce niveau, certaines opérations ne seront peut-être pas fonctionnelles de suite.
Afin d'accéder aux sites Web pour y installer un certificat SSL :
- Cliquez ici afin d'accéder à la gestion de votre site sur le Manager Infomaniak (besoin d'aide ?).
- Cliquez sur le menu d'action ⋮ situé à droite du site concerné.
- Cliquez sur Installer un certificat SSL:
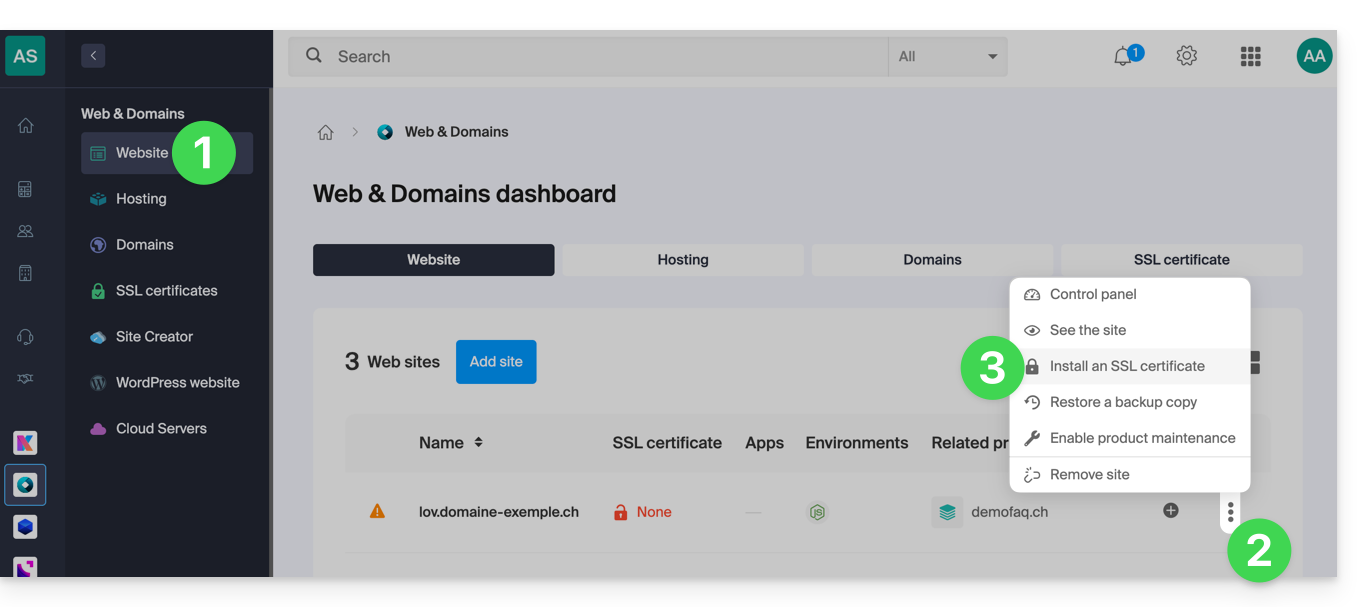
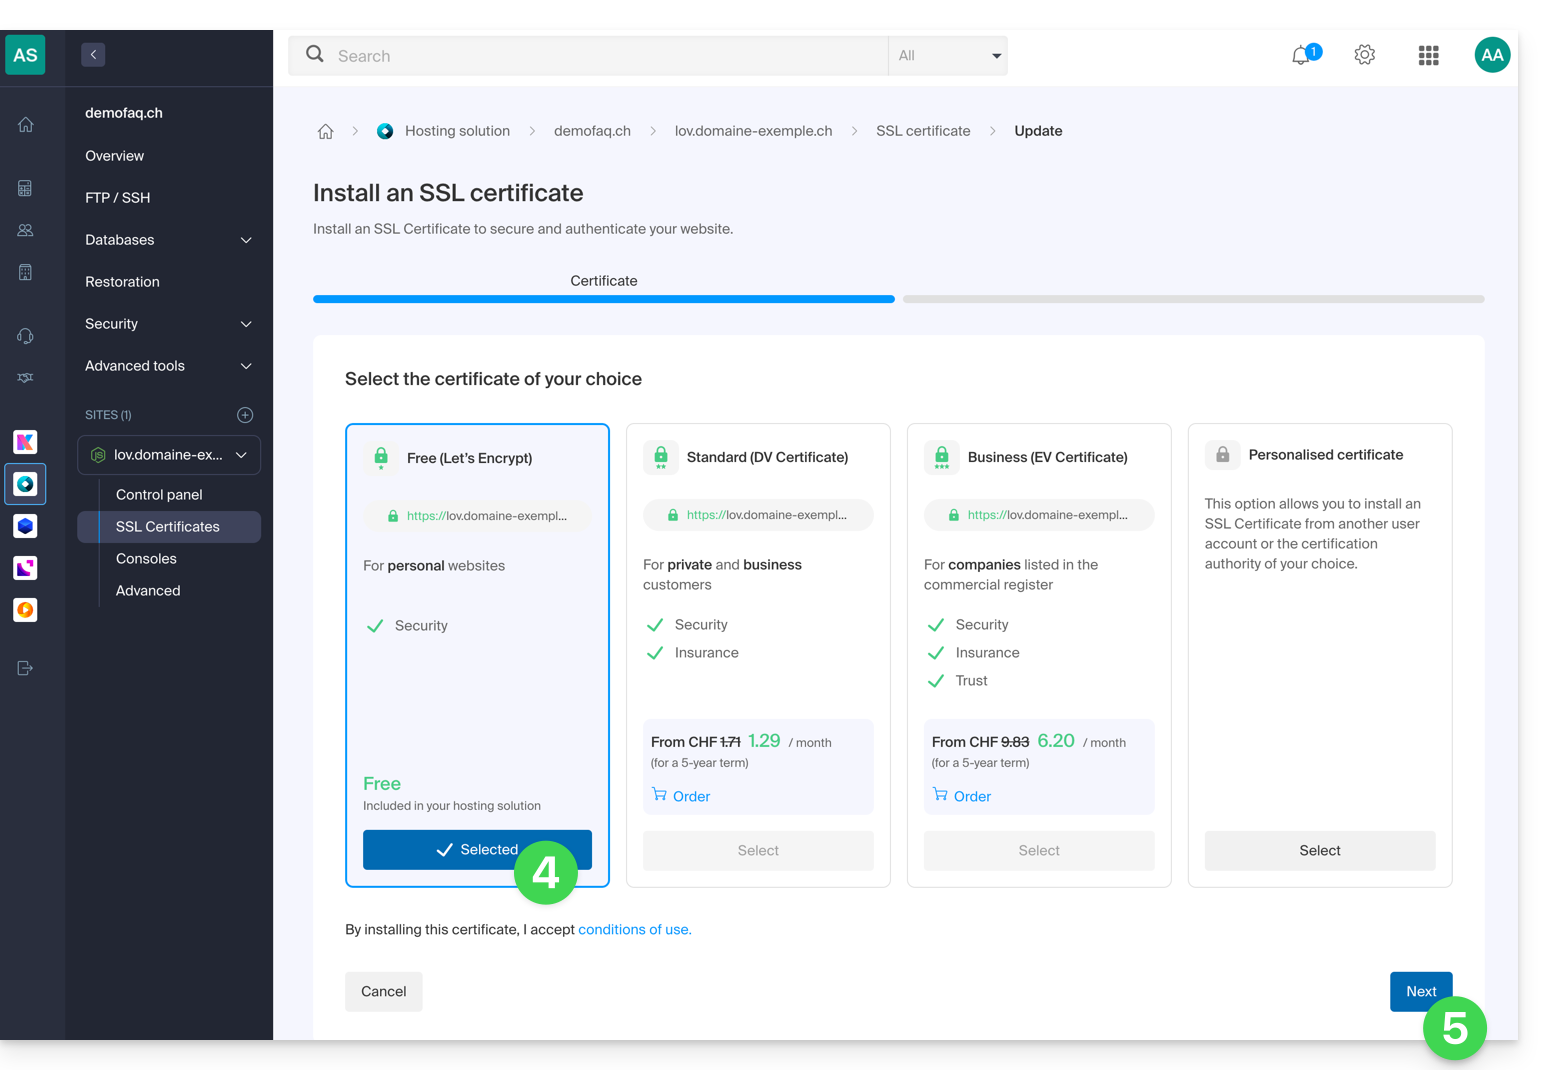
- Choisissez le certificat gratuit.
- Cliquez sur le bouton Suivant:
- Vérifiez ou sélectionnez les domaines concernés.
- Cliquez sur le bouton Installer:
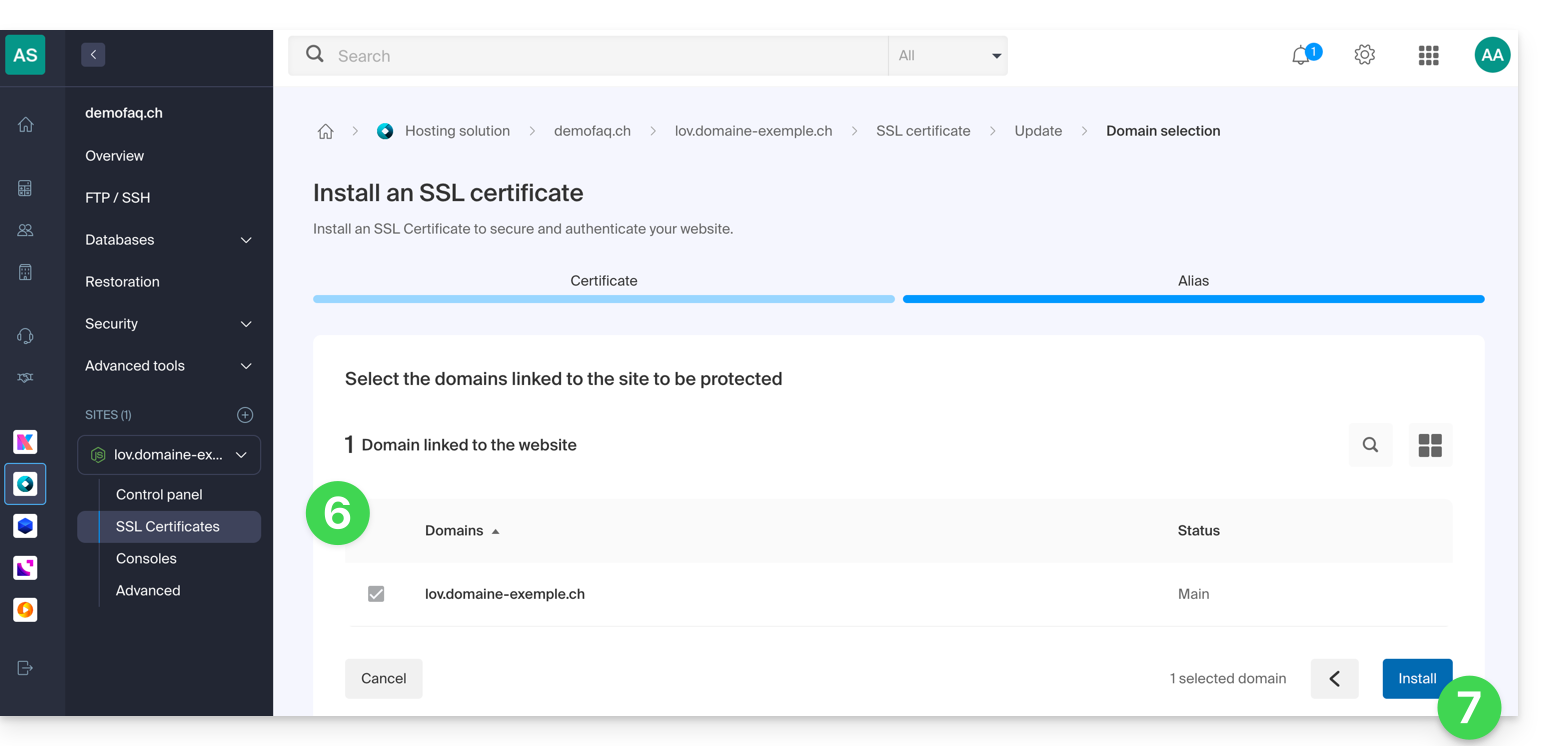
- Patientez quelques minutes jusqu'à l'obtention du certificat sur le site.
Prenez connaissance de cet autre guide si vous rencontrez des erreurs SSL et de cet autre guide spécifiquement si vous utilisez Cloudflare.
Lien vers cette FAQ: https://faq.infomaniak.com/2130
Cette FAQ a été utile?
Ce guide explique les principales différences entre un certificat EV et DV.
Certificats SSL EV : pour les sociétés
Le certificat SSL EV de Sectigo peut uniquement être délivré aux entreprises enregistrées dans un registre officiel.
Il assure le plus haut niveau de confiance auprès de vos clients et offre des avantages uniques en plus d'inclure les bénéfices d'un certificat DV :
- cadenas dans la barre de navigation
- sceau de site sécurisé dynamique
- validation de votre nom de domaine
- authentification manuelle des coordonnées et de l'identité de votre société
- garantie allant jusqu'à $1'750'000 pour les utilisateurs finaux
- support 7/7
L'activation d'un certificat SSL EV peut prendre jusqu'à 24h et nécessitera des actions de votre part.
Certificats SSL DV : pour sociétés et particuliers
Le certificat DV de Sectigo est ouvert aux particuliers et aux sociétés. Il ne comprend pas certains avantages évoqués ci-dessus, mais il offre des bénéfices supplémentaires par rapport aux certificats SSL gratuits de Let's Encrypt :
- sceau de site sécurisé dynamique
- validation de votre nom de domaine
- garantie allant jusqu'à $10'000 pour les utilisateurs finaux
- support 7/7
L'activation d'un certificat SSL DV est immédiate.
Et les certificats Let's Encrypt ?
Un certificat gratuit de Let's Encrypt garantit le même niveau de chiffrement qu'un certificat EV ou DV. En revanche, les certificats de Let's Encrypt n'offrent pas les bénéfices suivants:
- validation manuelle des coordonnées et de l'authenticité de votre société (EV)
- garantie pour les utilisateurs finaux en cas de fraude (EV/DV)
- support en cas de questions
En résumé, les certificats de Let's Encrypt assurent le chiffrement des échanges entre vos utilisateurs et votre site, mais ils ne garantissent pas aux internautes qu'ils se trouvent sur un site légitime dont l'identité a été authentifiée par une autorité de certification.
Lien vers cette FAQ: https://faq.infomaniak.com/2306
Cette FAQ a été utile?
Ce guide suggère des solutions pour résoudre les problèmes courants et erreurs fréquentes qui peuvent survenir lorsque vous tentez d'afficher votre site Web en https après avoir activé un certificat SSL.
Le navigateur Web affiche automatiquement la version http du site lorsque vous tentez d'y accéder en https
Il est recommandé d'effectuer les actions suivantes:
- Videz le cache de vos applications ou de votre site.
- Vérifiez que les pages et les scripts du site ne contiennent pas de redirections sur la version
httpdu site. - Vérifiez que le fichier
.htaccessdu site ne contienne pas de redirections sur la versionhttpdu site. - Définissez l'adresse
httpsdu site comme celle par défaut:
Le site Web s'affiche mal (images manquantes, feuilles de style non prises en charge, etc.) ou affiche un avertissement dans la barre d'adresse
Il est recommandé d'effectuer les actions suivantes:
- Videz le cache de vos applications ou de votre site.
- Vérifiez que les pages et les scripts ne pointent pas sur des ressources externes en
http; le site whynopadlock.com peut vous aider à identifier les éléments non sécurisés de votre site. - Prenez également connaissance de cet autre guide à ce sujet.
"Cette page Web présente une boucle de redirection", "ERR_TOO_MANY_REDIRECTS"
Si votre navigateur Web affiche cette erreur, il est recommandé d'effectuer les actions suivantes :
- Si le site fonctionne avec une application Web comme WordPress ou Joomla, désactivez les extensions une par une pour identifier celle qui pose problème.
- Vérifiez que les pages et les scripts du site ne contiennent pas de redirections sur la version http du site.
- Essayez de désactiver HSTS.
- Si Prestashop est utilisé, il faut activer le SSL sur toutes les pages:
- Ajoutez votre domaine SSL :
- Allez dans Préférences > SEO & URLs.
- Dans la section "URL de la boutique", entrez l'adresse de votre site dans le champ "Domaine SSL" (sans le
https://, justewww.domain.xyz).
- Activez le SSL :
- Allez dans Préférences > Paramètres généraux.
- En haut de la page, cliquez sur "Cliquez ici pour utiliser le protocole HTTPS avant d'activer le mode SSL."
- Une nouvelle page s'ouvrira avec votre site en version sécurisée HTTPS.
- Forcez l'utilisation du SSL sur tout le site :
- Revenez dans Préférences > Paramètres généraux.
- Mettez l'option "Activer le SSL" sur OUI.
- Mettez également "Forcer l'utilisation de SSL pour toutes les pages" sur OUI.
- Ajoutez votre domaine SSL :
Un ancien certificat SSL s'affiche - vider le cache SSL
Les navigateurs Web mettent en cache les certificats SSL pour accélérer la navigation. Normalement, ce n'est pas un problème. Cependant, lorsque vous développez des pages pour votre site web ou que vous installez un nouveau certificat, l'état SSL du navigateur peut vous gêner. Par exemple vous pourriez ne pas voir l'icône du cadenas dans la barre d'adresse du navigateur après avoir installé un nouveau certificat SSL.
La première chose à faire dans ce cas c'est de s'assurer que le domaine pointe bien sur l'adresse IP du serveur (enregistrements A et AAAA) et si c'est toujours le mauvais certificat SSL qui est retourné, videz le cache SSL:
- Chrome: se rendre dans les Paramètres et cliquer sur Paramètres. Cliquez sur Afficher les paramètres avancés. Sous Réseau, cliquez sur Modifier les paramètres du proxy. La boîte de dialogue Propriétés Internet s'affiche. Cliquez sur l'onglet Contenu. Cliquez sur Effacer l'état SSL, puis cliquez sur OK. Prenez connaissance d'autres pistes dans cet autre guide.
- Firefox: se rendre dans Historique. Cliquez sur Effacer l'historique récent puis sélectionnez Connexions actives et cliquez sur Effacer maintenant.
Perte de mise en forme CSS
Si le site Web s'affiche sans style CSS, analysez le chargement des pages avec la Console du navigateur. Des erreurs de contenu mixte (mixed content) en rapport avec vos styles .css, s'y trouvent peut-être, qu'il faudra résoudre pour qu'ils soient à nouveau chargés correctement.
Cloudflare
Si vous utilisez Cloudflare, prenez connaissance de cet autre guide à ce sujet.
Lien vers cette FAQ: https://faq.infomaniak.com/2131
Cette FAQ a été utile?
Ce guide explique comment remplacer le nom de domaine principal associé à un Site Web (hors hébergement Starter) hébergé sur Infomaniak dans le cas où vous souhaitez par exemple changer le nom de votre activité ou modifier l'orthographe.
Préambule
- Il n'est pas possible de simplement modifier l'orthographe du nom de domaine concerné.
- Il faut posséder le nouveau nom de domaine et venir l'installer à la place de l'actuel en procédant à une inversion (lire ci-dessous).
- Après avoir agi sur le nom de domaine, il sera peut-être nécessaire d'adapter le contenu du site.
- Vous pouvez également renommer votre produit Hébergement Web dans le Manager Infomaniak mais changer le nom d'un hébergement n'a strictement aucune incidence sur les URL des sites.
- Lors de cette opération, les statistiques sont réinitialisées.
Changer le nom de domaine du site Web
Prérequis
- Préparez le nouveau nom de domaine (si nécessaire il faut l'acheter).
- Installez un certificat SSL valide sinon l'inversion ne sera pas proposée.
- Si la modification recherchée est plutôt de type "sous-domaine" vers "domaine principal" (
dev.domain.xyz→domain.xyzpar exemple) alors prenez connaissance de cet autre guide.
Ensuite, pour remplacer le nom de domaine attribué au site, par un autre nom de domaine:
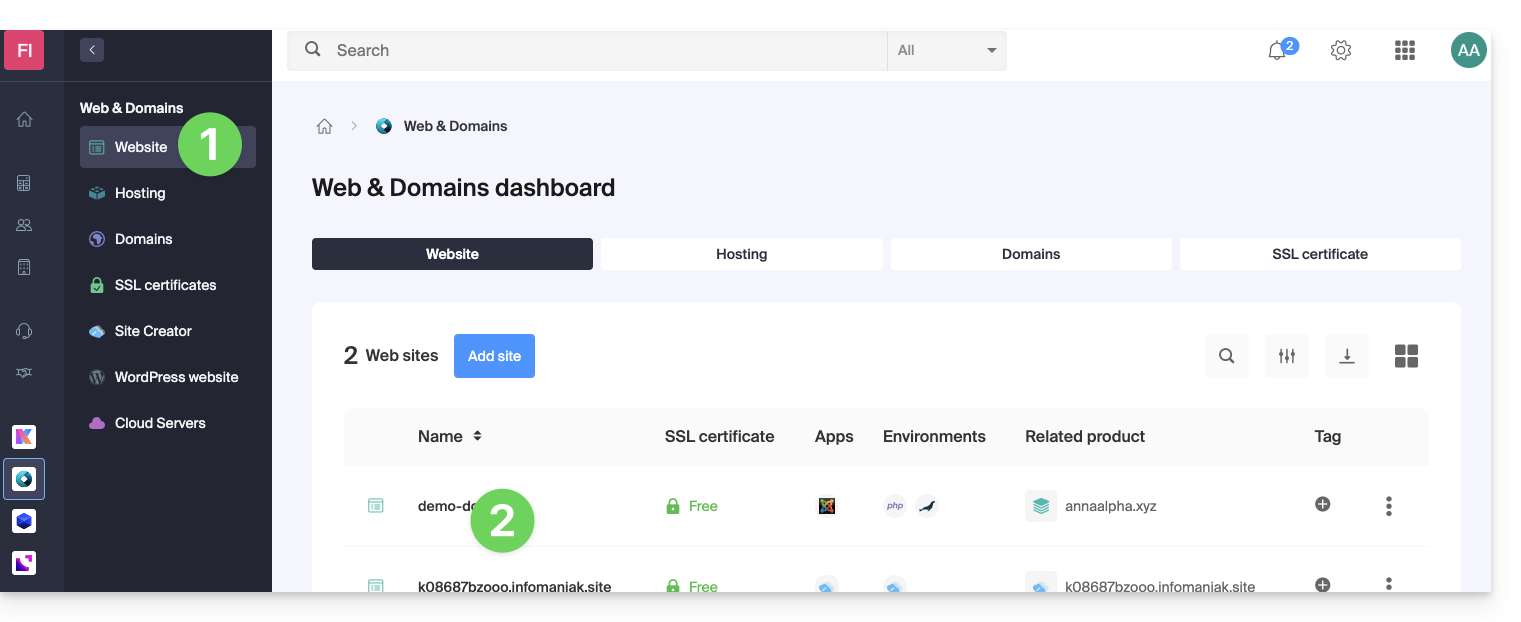
- Cliquez ici afin d'accéder à la gestion de votre site sur le Manager Infomaniak (besoin d'aide ?).
- Cliquez directement sur le nom attribué au site concerné:
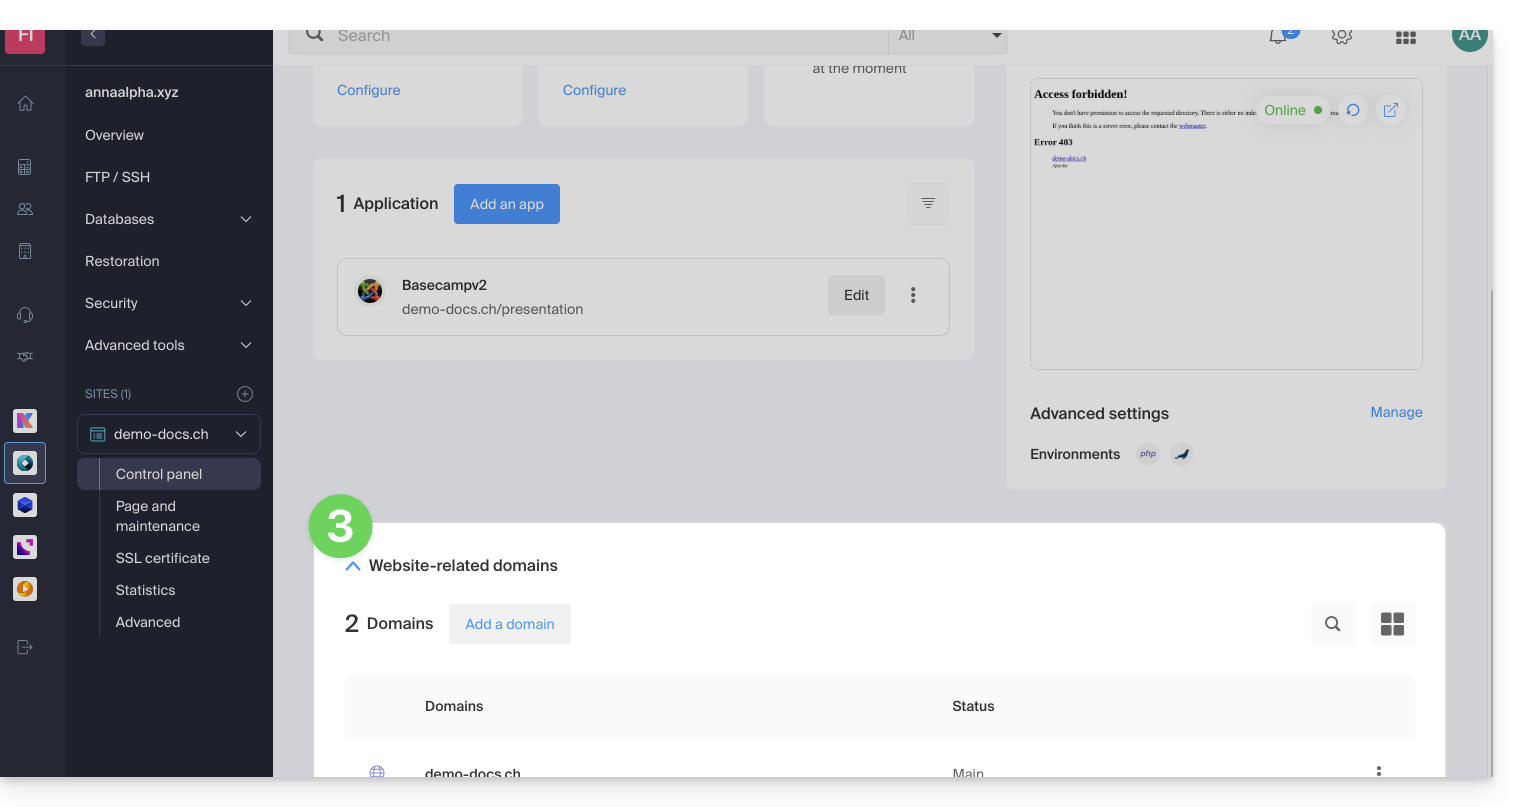
- Cliquez ensuite sur le chevron pour développer la partie Domaines de ce site:
- Prenez connaissance de cet autre guide (particulièrement ses Prérequis) pour lier le nouveau nom de domaine à votre site:
- C'est ce nouveau domaine lié qui remplacera le nom de domaine principal actuel après l'inversion que vous allez effectuer ci-dessous.
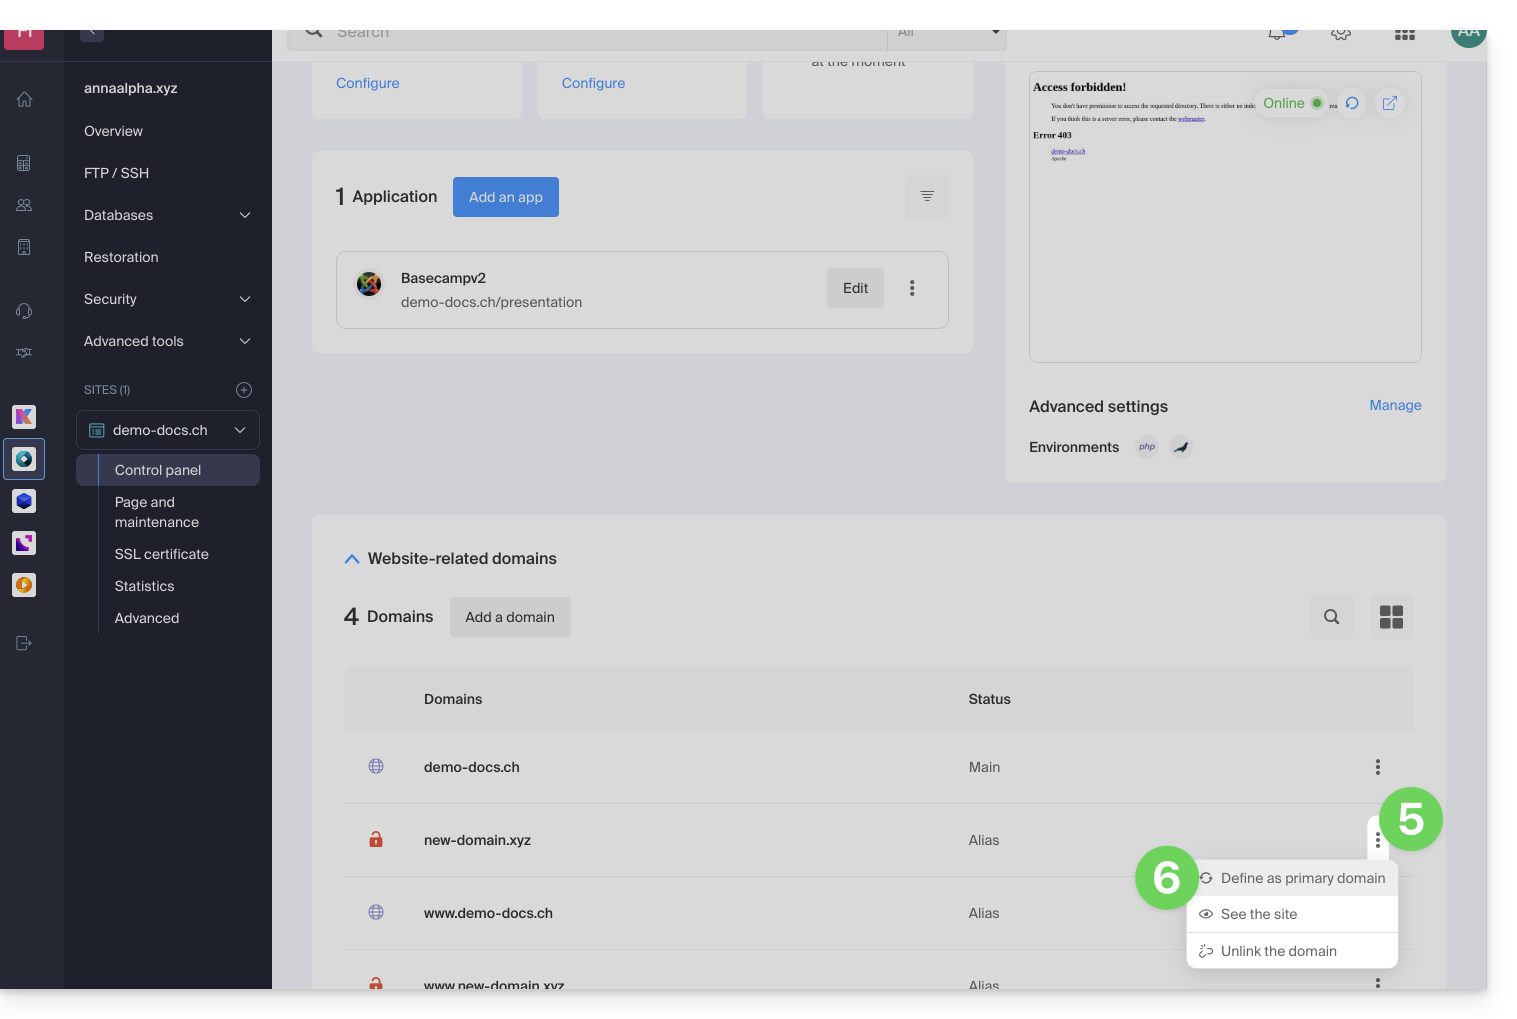
- Une fois le nouveau nom de domaine lié à votre site, cliquez sur le menu d'action ⋮ à droite de celui-ci.
- Choisissez Définir comme domaine principal:
- Si nécessaire, supprimez l'ancien nom de domaine et ses variantes qui sont devenus des domaines alias (et non plus des domaines principaux).
Si vous utilisez un certificat SSL, il faudra le mettre à jour afin qu'il inclue les alias ajoutés.
Si vous utilisez l'option d'IP dédiée, il faut la désinstaller, et la réinstaller après l'inversion que vous allez effectuer.
Adapter le contenu du site au nouveau nom
Dans certains cas, l'application Web qui sert au développement du site doit subir quelques ajustements pour fonctionner avec le nouveau nom de domaine. Cliquez sur le lien correspondant au développement de votre site afin d'adapter le contenu:
Lien vers cette FAQ: https://faq.infomaniak.com/2070
Cette FAQ a été utile?
Ce guide explique quelles sont les différences entre les offres d'hébergement Web Infomaniak pour vous aider à choisir la meilleure solution selon vos besoins informatiques.
Si vous cherchez à héberger votre messagerie, prenez connaissance de cet autre guide.
1. Site Creator
Offres autonomes, indépendantes d'un hébergement tel que celui présenté au point 3
Site Creator est une solution clé en main qui permet de créer facilement un site vitrine, un blog ou une boutique e-commerce sans compétences techniques particulières. Proposé en formule autonome (standalone, sans nécessiter d'hébergement Web traditionnel), il se décline en plusieurs offres selon vos besoins :
- Site Creator Free : une version gratuite pour tester et personnaliser une page Web avec les fonctionnalités de base
- Site Creator Lite : idéal pour publier un site vitrine ou un blog (jusqu'à 6 pages Web, 15 Go d'espace disque et nom de domaine offert 1 an)
- Site Creator Pro : la formule complète pour les boutiques en ligne (pages illimitées, 50 Go d'espace disque, fonctionnalités e-commerce avec gestion des paiements et des stocks, nom de domaine offert 1 an)
En savoir plus sur les offres Site Creator et comparer les fonctionnalités.
2. Hébergement Web Starter
L'hébergement Web simple et gratuit
L'hébergement Web Starter est proposé gratuitement avec chaque nom de domaine enregistré chez Infomaniak. Il propose 10 Mo d'espace disque afin de créer un site (pages basiques en langage HTML uniquement - pas de PHP, pas de base de données) même sans connaissance particulière grâce à l'outil Page de bienvenue.
- Enregistrer ou transférer un nom de domaine chez Infomaniak
- En savoir plus sur les avantages inclus avec un nom de domaine
3. Hébergement Web mutualisé
L'offre phare pour créer vos sites
Ces hébergements Web sont des offres mutualisées (les sites Web seront hébergés sur des serveurs dont les ressources sont partagées avec d'autres clients). Pour garantir la fiabilité de ces services mutualisés, les serveurs Infomaniak utilisent en moyenne seulement 40% de la puissance des CPU et sont équipés de disques SSD professionnels de dernière génération.
L'hébergement Web offre 250 Go d'espace disque minimum et permet de gérer plusieurs sites Web avec plusieurs noms de domaine. Cette offre inclut toutes les technologies habituellement utilisées pour créer des sites professionnels: PHP, MySQL, accès FTP et SSH, certificats SSL et installation facile de WordPress ou CMS courants, etc. Il est également possible d'y ajouter un site Node.js et/ou Site Creator.
A noter que sans hébergement d'aucune sorte, il est également possible d'obtenir puis d'exploiter Site Creator “autonome / standalone ”. Prenez connaissance de cet autre guide.
3. Serveur Cloud
L'hébergement Web professionnel
Avec un Serveur Cloud, les ressources qui vous sont allouées ne sont pas partagées avec d'autres clients et vous pouvez personnaliser la configuration matérielle et logicielle de votre serveur selon vos besoins. Un Serveur Cloud permet également d'utiliser des composants qui ne sont pas disponibles sur des hébergements Web mutualisés (Node.js, mongoDB, Sol, FFMPEG, etc.).
- Un Serveur Cloud permet de facilement administrer votre serveur via la même interface d'administration que les hébergements Web - vous y gérez les sites de la même façon.
- Un VPS permet de gérer de manière 100% autonome votre serveur avec la version de Windows ou la distribution Linux de votre choix (
Debian,Ubuntu,openSUSE, ...) - de solides compétences techniques sont requises pour utiliser un VPS, y compris VPS Lite.
4. Public Cloud (et Kubernetes Service)
Solution IaaS ouverte, éprouvée et sécurisée
Pour Infomaniak c'est l'infrastructure qui propulse kDrive, Swiss Backup et le Webmail, des services utilisés par plusieurs millions d'utilisateurs. Mais Public Cloud est accessible à tout le monde et met à disposition les ressources dont vous avez besoin pour le développement de vos projets.
A l'aide des offres personnalisées et sur mesure vous n'aurez aucun mal à gérer votre budget de développement. Aucun frais de mise en service. Pas de montant minimum. Résiliable à tout moment. Vous ne payez que les ressources effectivement utilisées avec Public Cloud à la fin de chaque mois, idem pour Kubernetes Service.
5. Jelastic Cloud
L'hébergement Web sur mesure avec les technologies de votre choix
Jelastic Cloud permet de créer des environnements de développement sur mesure avec les technologies de votre choix (PHP, Java, Docker, Ruby, etc.). C'est une offre cloud flexible:
- Redimensionnement horizontal et vertical des ressources.
- Paiement selon la consommation réelle des ressources.
- Personnalisation facile de votre infrastructure (redondance, IP, SSL, répartition de charge, etc.).
Lien vers cette FAQ: https://faq.infomaniak.com/2019
Cette FAQ a été utile?
Ce guide explique comment interpréter correctement les informations détaillées fournies par Qualys SSL Labs (https://www.ssllabs.com/ssltest/) qui peuvent parfois sembler techniques ou alarmantes sans contexte approprié.
Préambule
- Qualys SSL Labs est un outil d'analyse largement utilisé pour évaluer la configuration SSL/TLS des sites Web.
- Les avertissements dans leurs rapports ne sont souvent que des détails techniques sans impact sur la sécurité ou le SEO du site.
Certificats multiples dans les rapports SSL Labs
Lorsque SSL Labs analyse un site, il peut afficher plusieurs certificats numérotés (certificat #1, certificat #2, etc.). Cela se produit pour plusieurs raisons:
- Certificat principal (#1): Le certificat présenté lorsque le SNI (Server Name Indication) est utilisé.
- Le SNI est une extension TLS qui permet à un serveur d'héberger plusieurs certificats SSL pour différents domaines sur une même adresse IP. Quand un navigateur se connecte, il indique le nom de domaine qu'il souhaite joindre.
- Certificat secondaire (#2): Le certificat présenté lorsque le SNI n'est pas utilisé ou lors d'une connexion directe par IP.
Une indication "No SNI" dans le certificat #2 n'est pas une erreur. Elle signifie simplement que SSL Labs a testé ce qui se passe lorsqu'un client se connecte sans fournir d'information SNI. Dans ce cas:
- Le serveur sert un certificat de secours (souvent un certificat générique ou de prévisualisation).
- Cette situation concerne uniquement des clients très obsolètes qui ne supportent pas le SNI.
- Les navigateurs modernes utilisent tous le SNI et recevront donc le certificat #1.
Problèmes de chaîne de certificats
"Chain issues: Incorrect order, Extra certs, Contains anchor"
Ces avertissements ne signifient pas nécessairement que le certificat est défectueux:
Incorrect order: Les certificats intermédiaires ne sont pas présentés dans l'ordre optimal.Extra certs: Des certificats supplémentaires non nécessaires sont inclus.Contains anchor: Le certificat racine est inclus dans la chaîne.
Le protocole TLS permet d'omettre le certificat racine car il est normalement déjà présent dans les magasins de certificats des navigateurs. L'inclure n'est pas une erreur, mais une redondance.
“Alternative names mismatch”
Pour le certificat de secours (#2), l'avertissement "MISMATCH" est normal car:
- Ce certificat est conçu pour un autre domaine (
preview.infomaniak.website). - Il est présenté uniquement lorsque le SNI n'est pas utilisé.
- Le navigateur recevant ce certificat l'identifierait comme ne correspondant pas au domaine demandé, mais cela n'affecte pas les connexions normales avec SNI.
Concernant des inquiétudes SEO:
- Google et les autres moteurs de recherche utilisent des navigateurs modernes supportant le SNI.
- Ils reçoivent le certificat #1 qui est valide pour votre domaine.
- Les avertissements concernant le certificat #2 n'ont pas d'impact sur le référencement.
- Seuls des problèmes avec le certificat principal (#1) pourraient affecter le SEO.
Cette configuration est parfaitement adaptée pour un hébergement mutualisé où plusieurs sites partagent la même infrastructure, avec un certificat de prévisualisation servant de solution de repli.
Lien vers cette FAQ: https://faq.infomaniak.com/1569
Cette FAQ a été utile?
Ce guide explique comment obtenir un certificat SSL de type .p12 2048 bits , utile notamment pour SAP, Salesforce, etc. depuis l'infrastructure Infomaniak.
Obtenir un certificat de type p.12
Un certificat de type p.12 est un container qui comprend le certificat, les CA intermédiaires et la clé elle-même.
Il est possible de réaliser soi-même ce type de certificat à partir de ce qui peut être téléchargé depuis le Manager Infomaniak:
- Commandez un certificat pour le domaine
sap.domain.xyzen fournissant une CSR (ce qui signifie avoir la clé privée auprès de soi, nommée par exempleserver.key) - Téléchargez le certificat généré dans le Manager Infomaniak:
sap.domain.xyz-15-03-2024.zip - Décompressez l'archive
Exécutez ceci:
openssl pkcs12 -export -out server.p12 -inkey server.key -in sap.domain.xyz.crt -certfile ca_bundle.crt
Un fichier server.p12 sera alors obtenu.
Si le certificat a été généré sans CSR c'est le fichier .key présent dans le zip téléchargé qui servira de clé.
Lien vers cette FAQ: https://faq.infomaniak.com/2862
Cette FAQ a été utile?
Ce guide explique comment générer et renouveler automatiquement un certificat wildcard via un challenge DNS en utilisant Certbot et le plugin dns-infomaniak.
1. Installation des outils requis
Le plugin DNS Infomaniak n'est pas inclus par défaut. Pour éviter l'erreur plugin does not appear to be installed, installez certbot et son extension en suivant les instructions officielles.
Assurez-vous de sélectionner l'onglet Wildcard sur le site de Certbot après avoir choisi votre système.
2. Génération manuelle initiale
Exécutez cette commande pour lancer la première génération du certificat :
certbot certonly --manual \
-d *.example.com \
--preferred-challenges dns-01 \
--server https://acme-v02.api.letsencrypt.org/directory
3. Validation du challenge DNS (Enregistrement TXT)
Pour prouver que vous possédez le domaine, accédez à votre Manager Infomaniak et créez l'enregistrement TXT suivant :
- Nom :
_acme-challenge - Valeur : (celle fournie par la commande Certbot)
4. Préparation de l'API Infomaniak
Pour automatiser le processus, générez un token d'API avec le scope domain dans votre interface de gestion. Ce token permettra au script de mettre à jour vos DNS automatiquement.
5. Script d'authentification (infomaniak-auth.sh)
Créez le fichier /root/infomaniak-auth.sh. Ce script sera appelé par Certbot lors du renouvellement :
#!/bin/bash
# API Token for Infomaniak
INFOMANIAK_API_TOKEN="YOUR_API_TOKEN_HERE"
# Update DNS record via Infomaniak API plugin
/usr/bin/certbot \
  --authenticator dns-infomaniak \
  --server https://acme-v02.api.letsencrypt.org/directory \
  -d "$CERTBOT_DOMAIN" \
  --agree-tos
Rendez le script exécutable :
chmod +x /root/infomaniak-auth.sh
6. Script de nettoyage (infomaniak-clean.sh)
Créez le fichier /root/infomaniak-clean.sh pour finaliser la procédure :
#!/bin/bash
# Optional: Cleanup operations after challenge
exit 0
Rendez le script exécutable :
chmod +x /root/infomaniak-clean.sh
7. Configuration du renouvellement automatique
Éditez ou créez le fichier de configuration suivant : /etc/letsencrypt/renewal/example.com.conf.
cert = /etc/letsencrypt/live/example.com/cert.pem
privkey = /etc/letsencrypt/live/example.com/privkey.pem
chain = /etc/letsencrypt/live/example.com/chain.pem
fullchain = /etc/letsencrypt/live/example.com/fullchain.pem
[renewalparams]
authenticator = manual
manual_auth_hook = /root/infomaniak-auth.sh
manual_cleanup_hook = /root/infomaniak-clean.sh
server = https://acme-v02.api.letsencrypt.org/directory
pref_challs = dns-01
account = YOUR_ACCOUNT_ID
key_type = rsa
8. Test et Automatisation (Cron)
Avant de l'automatiser, vérifiez que tout fonctionne correctement avec une simulation :
certbot renew --dry-runSi le test réussit, ajoutez cette tâche Cron pour vérifier le renouvellement tous les X jours :
0 0 */30 * * /usr/bin/certbot renew --quiet --config /etc/letsencrypt/renewal/example.com.confModifiez 30 jours ci-dessus selon la fréquence désirée. Le cron utilisera automatiquement :
- le fichier
domain.tld.conf - le script d'authentification
infomaniak-auth.sh - le plugin
dns-infomaniak
Lien vers cette FAQ: https://faq.infomaniak.com/1708
Cette FAQ a été utile?
Ce guide vous aide à résoudre l'erreur de messagerie “Le serveur auquel vous êtes connecté utilise un certificat qui ne peut être vérifié”.
1. Cause de l'erreur
Ce message d'erreur apparaît dans votre logiciel ou client de messagerie (Microsoft Outlook, Apple Mail, Mozilla Thunderbird, etc.) lorsque le nom du serveur configuré ne correspond pas au certificat SSL qui sécurise la connexion.
Si vous avez renseigné un nom de serveur personnalisé (composé du nom du domaine que vous avez acheté par exemple) de type mail.domaine.xyz tout en activant la connexion sécurisée (SSL/TLS), votre logiciel détecte un conflit car le certificat SSL présent sur le serveur est délivré uniquement pour le domaine infomaniak.com.
2. Solution et configuration à appliquer
Pour corriger cette erreur et garantir une connexion sécurisée sans avertissement de certificat, vous devez mettre à jour les paramètres de votre logiciel de messagerie.
Utiliser le nom de serveur officiel
Renseignez exclusivement mail.infomaniak.com en tant que nom de serveur pour la réception et pour l'envoi :
- Serveur de réception (IMAP ou POP) :
mail.infomaniak.com - Serveur d'envoi (SMTP) :
mail.infomaniak.com
Pour consulter l'ensemble des paramètres détaillés (numéros de ports et types de chiffrement), prenez connaissance de cet autre guide sur la configuration d'un logiciel de messagerie.
Lien vers cette FAQ: https://faq.infomaniak.com/521
Cette FAQ a été utile?