Kennisbank
1.000 veelgestelde vragen, 500 tutorials en uitlegvideo's. Hier vind je alleen maar oplossingen!
Een "wildcard"-certificaat verlengen via een DNS-challenge
Deze handleiding legt uit hoe u een wildcard-certificaat kunt genereren en automatisch kunt verlengen via een DNS-challenge met behulp van Certbot en de plugin dns-infomaniak.
1. Installatie van de tools
Installeer certbot en de bijbehorende extensie (❓: hulp). Selecteer het tabblad Wildcard; dit voorkomt de foutmelding plugin is niet geïnstalleerd.
2. Voorbereiding van de Infomaniak API
Om het proces te automatiseren, genereert u een API-token (❓: hulp). Zoek naar "dns" en vink vervolgens de twee scopes dns:read en dns:write absoluut aan: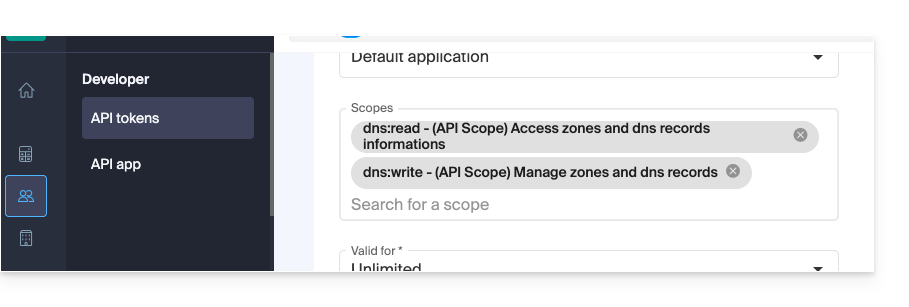
Deze machtigingen zijn vereist zodat Certbot uw DNS-zones kan lezen en de TXT-record voor validatie kan maken/verwijderen.
3. Eerste handmatige generatie en validatie
Start de eerste generatie van het certificaat:
certbot certonly --manual \
-d *.example.com \
--preferred-challenges dns-01 \
--server {{URL_3}}
Ga vervolgens naar de Manager en maak de gevraagde TXT-record aan (Naam: _acme-challenge, Waarde: de waarde die door Certbot wordt verstrekt) om te bewijzen dat u eigenaar bent van het domein (❓: hulp).
4. Automatiseringsscripts
Maak het authenticatiescript /root/infomaniak-auth.sh:
#!/bin/bash

# API Token for Infomaniak
INFOMANIAK_API_TOKEN="YOUR_API_TOKEN_HERE"

# Update DNS record via Infomaniak API plugin
/usr/bin/certbot \
  --authenticator dns-infomaniak \
  --server {{URL_6}} \
  -d "$CERTBOT_DOMAIN" \
  --agree-tos
Maak het opschoonscript /root/infomaniak-clean.sh:
#!/bin/bash

# Optional: Cleanup operations after challenge
exit 0
Maak deze twee scripts uitvoerbaar:
chmod +x /root/infomaniak-auth.sh /root/infomaniak-clean.sh
5. Configuratie van automatische verlenging
Bewerk of maak het configuratiebestand /etc/letsencrypt/renewal/example.com.conf:
cert = /etc/letsencrypt/live/example.com/cert.pem
privkey = /etc/letsencrypt/live/example.com/privkey.pem
chain = /etc/letsencrypt/live/example.com/chain.pem
fullchain = /etc/letsencrypt/live/example.com/fullchain.pem

[renewalparams]
authenticator = manual
manual_auth_hook = /root/infomaniak-auth.sh
manual_cleanup_hook = /root/infomaniak-clean.sh
server = {{URL_7}}
pref_challs = dns-01
account = YOUR_ACCOUNT_ID
key_type = rsa
6. Testen en automatisering (Cron)
Controleer of alles correct werkt met een simulatie van een verlenging:
certbot renew --dry-runAls de test succesvol is, voeg dan deze cron-taak toe om de verlenging te automatiseren (hier een controle om de 30 dagen):
0 0 */30 * * /usr/bin/certbot renew --quiet --config /etc/letsencrypt/renewal/example.com.confLink naar deze veelgestelde vragen: https://faq.infomaniak.com/1708
Is deze veelgestelde vragenlijst nuttig geweest?