Base di conoscenze
1 000 FAQ, 500 tutorial e video esplicativi. Qui ci sono delle soluzioni!
Annullare una correzione automatica rilevata dalla scansione delle vulnerabilità
Aggiornamento 01/09/2026
Questa guida spiega come applicare o annullare una patch, una messa in quarantena o un blocco effettuato dallo strumento di rilevamento delle vulnerabilità, la protezione gratuita e aggiuntiva all'antivirus che protegge automaticamente gli Hosting Web da malware e vulnerabilità di sicurezza.
Introduzione
- Se non si interviene, lo strumento corregge automaticamente le vulnerabilità rilevate entro 7 giorni.
- Si sconsiglia vivamente di annullare un aggiornamento o una messa in quarantena a meno che non si sia certi di ciò che si sta facendo.
Applicare o annullare una correzione
Per farlo:
- Clicca qui per accedere alla gestione del tuo hosting tramite il pannello di controllo Infomaniak (hai bisogno di aiuto?).
- Clicca direttamente sul nome assegnato all'hosting in questione:
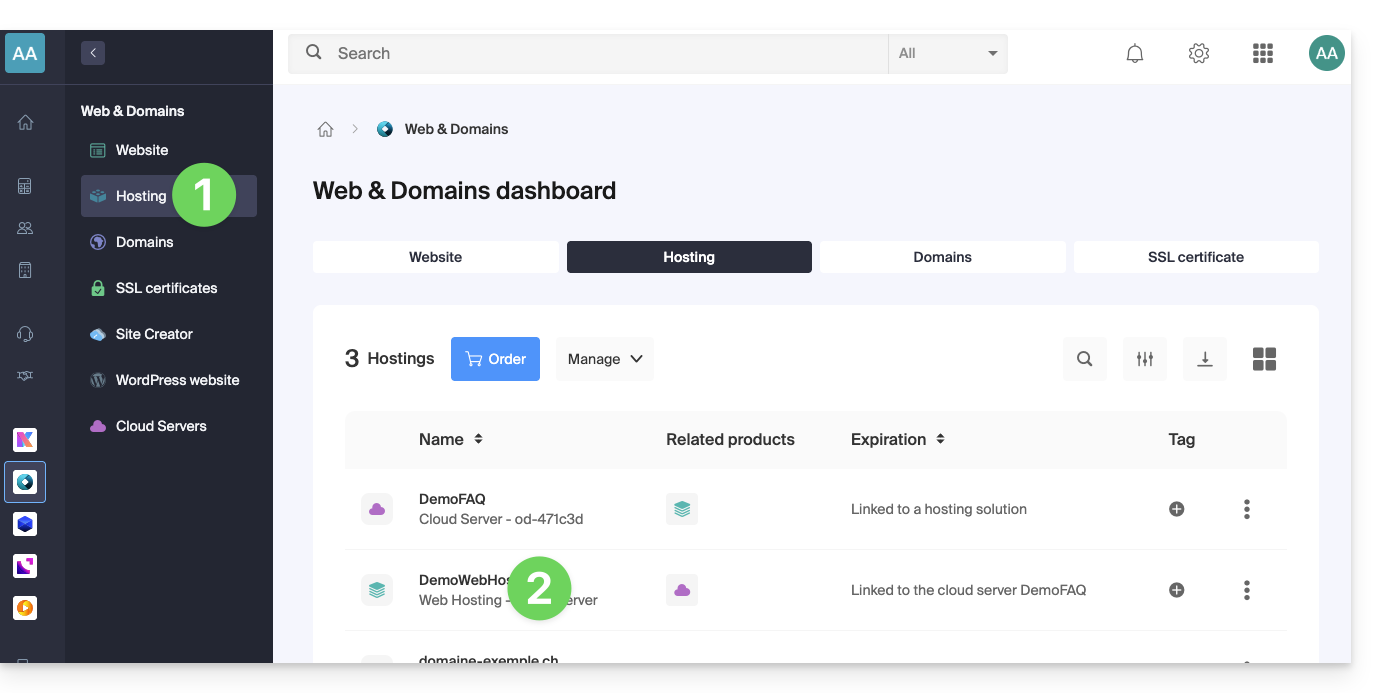
- Fare clic su Sicurezza nel menu laterale sinistro.
- Fare clic su Scansione delle vulnerabilità nel menu laterale sinistro:
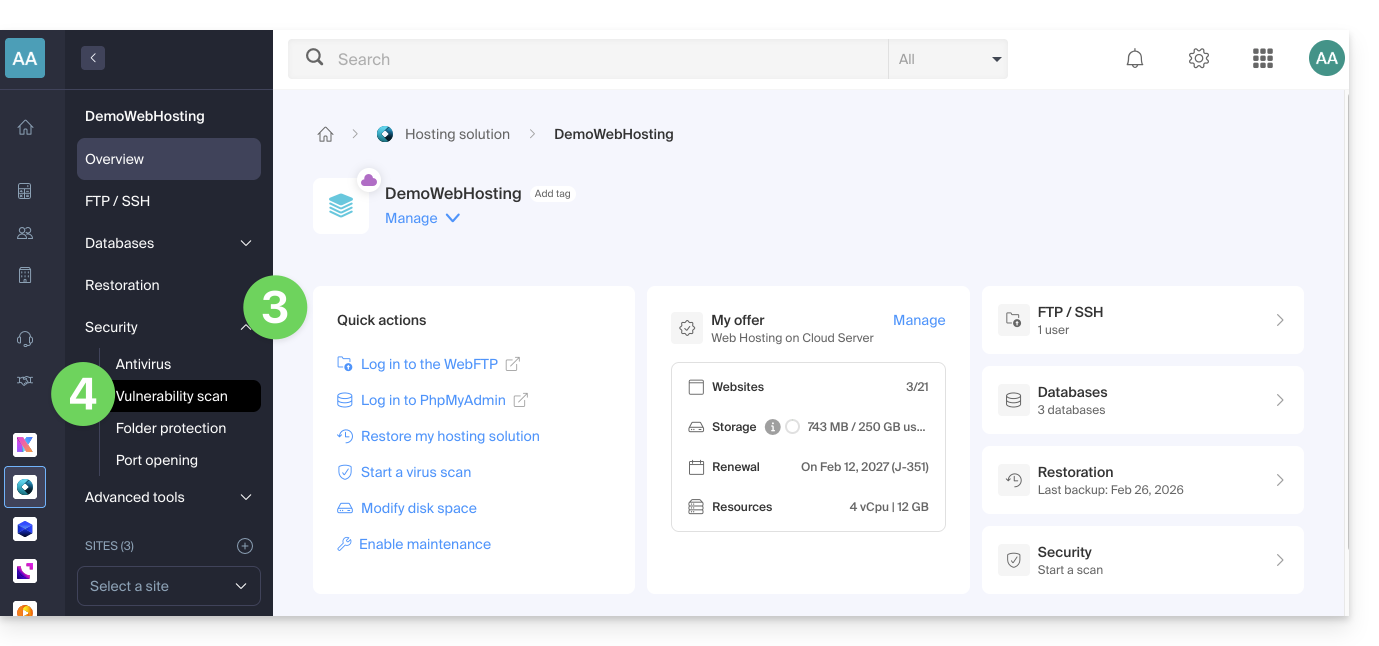
- Se non viene visualizzato nulla di particolare, fare clic prima sul pulsante Visualizza cronologia.
- Se è disponibile una cronologia degli eventi, fare clic sul menu delle azioni ⋮ a destra della vulnerabilità corrispondente nella tabella visualizzata.
- Fare clic su Annulla la correzione.
- In alcuni casi, sono possibili altre azioni:
- Applica la patch: corregge immediatamente la vulnerabilità.
- Annulla la patch: annulla la correzione e ripristina il file originale vulnerabile (non consigliato).
- Elimina il file: cancella definitivamente il malware dal tuo hosting (potrebbe influire sul funzionamento del tuo sito).
- Metti in quarantena: isola il file vulnerabile e ti permette di ripristinarlo, se necessario (potrebbe influire sul funzionamento del tuo sito).
- Annulla la quarantena: ripristina il file isolato nella sua posizione originale (non consigliato).
- Aggiungi un'eccezione: permette di indicare allo strumento che il file vulnerabile è sicuro; quest'ultimo non sarà più analizzato.
- Rimuovi un'eccezione: rimuove lo stato Autorizzato del file; quest'ultimo sarà nuovamente analizzato.
Dettaglio dei diversi stati
- VULNERABILE: è stata rilevata una vulnerabilità in un file; la colonna percorso indica la posizione del file.
- RISOLTO: la vulnerabilità è stata corretta dallo strumento.
- AUTORIZZATO: il file vulnerabile è stato autorizzato manualmente; questo file non verrà più analizzato dallo strumento.
- RISOLTO: è stata apportata una correzione manuale esterna allo strumento al file (aggiornamento CMS, modifica del codice sorgente, eliminazione manuale del file, ecc.).
- CORREZIONE ANNULLATA: la correzione dello strumento è stata annullata manualmente; è possibile riapplicare la patch.
Link a questa FAQ: https://faq.infomaniak.com/2343
Questa FAQ è stata utile?